わずか1日でアイデンティティのセキュリティを確立
統合されたアイデンティティレイヤーにより、エンタープライズ対応のSSO、FGA、管理者権限の委任を迅速に導入できます。


Auth0のアイデンティティ基盤で運用コストを削減
Auth0の包括的なアイデンティティ基盤により、マルチテナンシーの拡張、手動オンボーディングの煩雑さの排除、顧客向けセルフサービス管理者機能の提供を実現します。
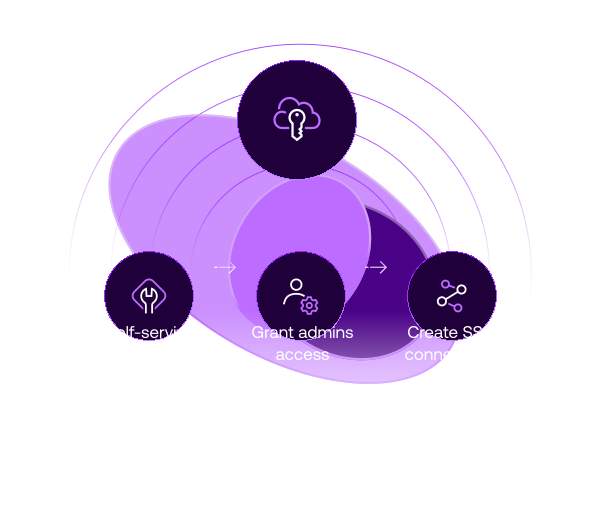
- Auth0は、テナントデータの分離、ログインフローのカスタマイズ、大規模なマシンツーマシン(M2M)APIアクセスの保護といった要件を、運用負担を増やすことなく実現することで、複雑なエンタープライズ企業のアカウント構造に対応します。
- エンタープライズ顧客に自律型ツールを提供し、SSOの速やかな設定、ドメイン所有権の検証、SCIMやGoogle Workspace経由でのユーザーディレクトリの同期を可能にします。
- My Organization APIを活用したカスタムアプリ内管理体験の提供や、構築済みのホワイトレーベルコンポーネントの埋め込みが可能です。顧客管理者がセルフサービスで設定や運用を行えるため、貴社チームは迅速に事業を拡大できます。
Auth0のアイデンティティ基盤で運用コストを削減
Auth0の包括的なアイデンティティ基盤により、マルチテナンシーの拡張、手動オンボーディングの煩雑さの排除、顧客向けセルフサービス管理者機能の提供を実現します。
業界のニーズに合わせて構築されたアイデンティティ
Auth0は、規制基準、事業構造、そして進化し続ける顧客の期待にあわせて拡張できます。
アイデンティティシステムではなく、卓越したエクスペリエンスの構築に注力
Auth0により、フランチャイズネットワーク、サプライヤーポータル、B2Bバイヤーチャネル全体で、一元化されたマルチテナントのアイデンティティを実現できます。Auth0がデータの分離、パートナーAPIのセキュリティ、複雑なマルチチャネル認証を担うため、貴社は卓越したカスタマーエクスペリエンスの構築に専念できます。
ネイティブなコンプライアンスとデータセキュリティでオンボーディングを迅速化
厳格な規制遵守やデータ分離のニーズを満たすエンタープライズSSO、適応型ステップアップMFA、コンプライアンス対応ガバナンスにより、法人顧客のオンボーディングを合理化し、オープンバンキングAPIを保護します。
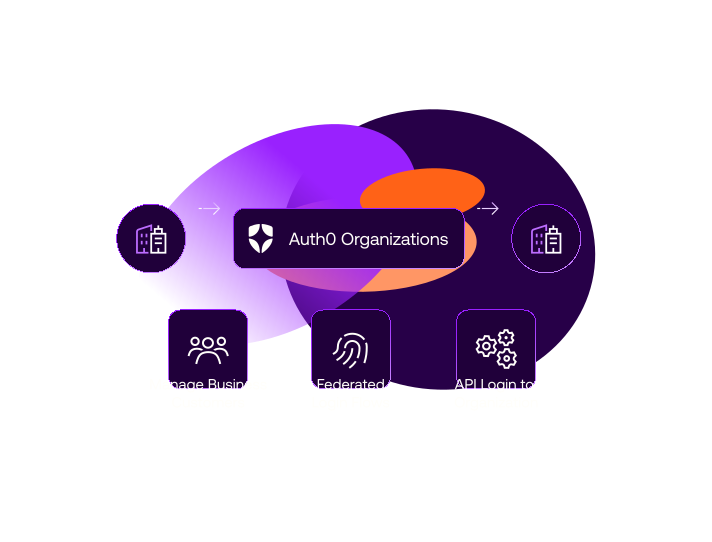
運営とグローバルなアライアンスを容易に拡張
半自律的に運営される地方支部、地域の拠点、世界中の関連組織に広がるアクセスを管理するには、柔軟な制御が必要です。Auth0の組織管理機能を使用すると、本部のIT部門が包括的なセキュリティポリシーを維持しながら、各拠点の責任者が自組織のスタッフをオンボーディングできるようになります。
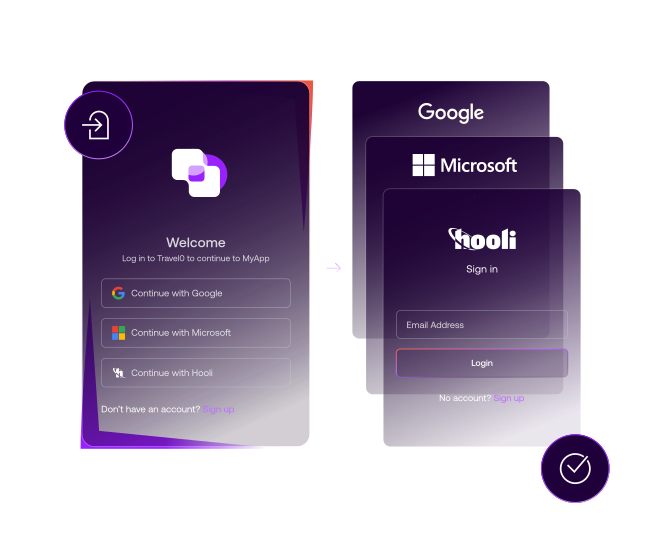
すぐに使えるツールでビルドを迅速化
Auth0は、エンタープライズレベルのマルチテナンシー、エンタープライズSSO、SCIMディレクトリ同期を標準機能として提供するため、急成長するスタートアップに競合優位性をもたらします。顧客の導入ハードルを取り除き、ベンダーセキュリティ審査もスムーズに通過できます。
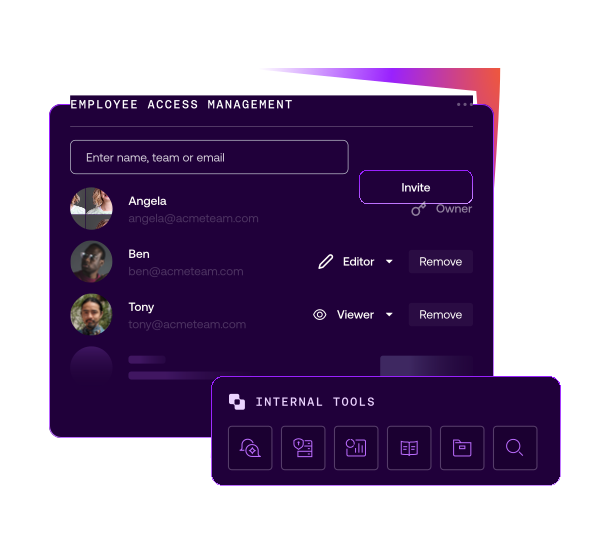
組織ごとにセキュリティをカスタマイズ
ヘルスケア組織ごとにを個別構築する必要はもうありません。Auth0は、各パートナーの既存システムと連携し、各ユーザーに必要な権限範囲に限定した、きめ細かなロールベースのアクセスを適用とともに、すべてのアクセス判断をログに記録します。これにより、カスタムビルドではなく、設定作業だけでパートナーをオンボーディングできます。
導入企業の活用事例

統合
アイデンティティ対応を迅速に整え、エンタープライズ案件を獲得
大企業は購入検討の際、厳格なアイデンティティチェックリストに照らしてアプリを評価します。Auth0の導入により、Okta Integration Network(OIN)への連携が標準機能として即座に可能となり、17,000社を超えるエンタープライズ顧客に対して自社アプリをすぐにアピールできます。
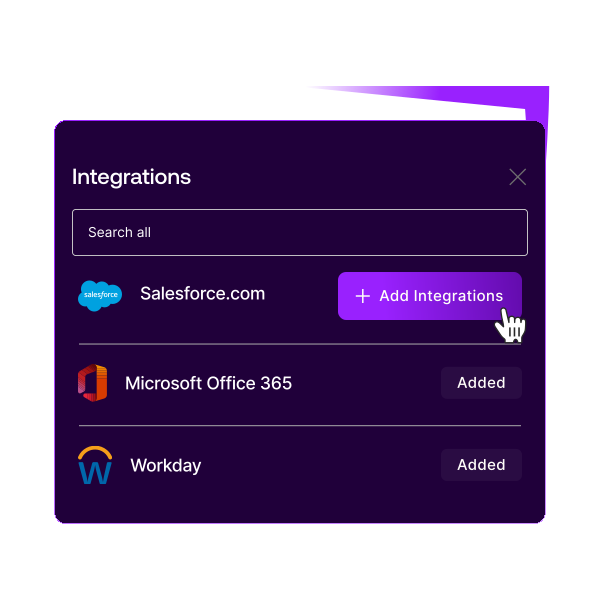
Auth0は、エンタープライズスタックを支えるツールやパートナーとスムーズに連携します


AIエージェントの保護
コンテキスト情報、きめ細かな認可(FGA)、テナント境界を、アプリのAPIと自律型AIエージェントのワークフローに直接適用・引き継ぐことができます。
AI Identity for B2B の詳細を見る
よくある質問(FAQ)
Auth0は、複雑なB2Bのユーザーロールと権限にどのように対応しますか?
Auth0は、ロールベースのアクセス制御(RBAC)ときめ細かな認可(FGA)に標準で対応しています。チームはマルチテナント環境全体できめ細かなアクセス権限を定義できるため、ユーザーや連携されたシステムが、それぞれのロールに割り当てられた特定のAPI、データ、ワークフローにのみアクセスするように制御できます。
顧客ごとにログイン体験をカスタマイズし、ホワイトラベル化することはできますか?
はい。Auth0は、エンタープライズアカウントごとの完全なホワイトラベル化とドメインのカスタマイズに対応しています。各顧客企業の要件に合わせて、カスタムブランディング、ローカライズされたログイン画面、個別の認証ポリシーを提供できます。
Auth0は、当社のプラットフォームがエンタープライズセキュリティ監査に合格するために、どのように役立ちますか?
Auth0は、SOC 2 Type II、ISO 27001、HIPAA、GDPRなどを含む各種規格への準拠をサポートしています。組み込みの監査ログ、認証情報の保護、一元化されたアクセス制御により、セキュリティチームは顧客のセキュリティレビューに合格するために必要な可視性とドキュメントを確保できます。
Auth0を既存のデータベースやカスタムのアイデンティティストアに接続できますか?
はい。Auth0はカスタムデータベース接続とレガシーシステムの統合に対応しています。エンドユーザーにパスワードのリセットを強制したり、現在のアプリケーションのワークフローを妨げることなく、ユーザーを段階的に移行したり、既存のユーザーストアに接続したりできます。
Auth0はマシンツーマシン(M2M)とAPIのセキュリティをどのようにサポートしますか?
Auth0は、OAuth 2.0規格とJSON Webトークン(JWT)を使用して、専用のAPI認可を提供します。これにより、厳格なレート制限とスコープを適用しながら、マイクロサービス、外部パートナーのAPI、自動化ツール間の通信を保護できます。