あらゆる段階に ビルトインされたセキュリティ。
Auth0は、摩擦を生み出すことなく成長を加速させる多層的なアイデンティティ防御により、信頼される体験の創出を支援します。
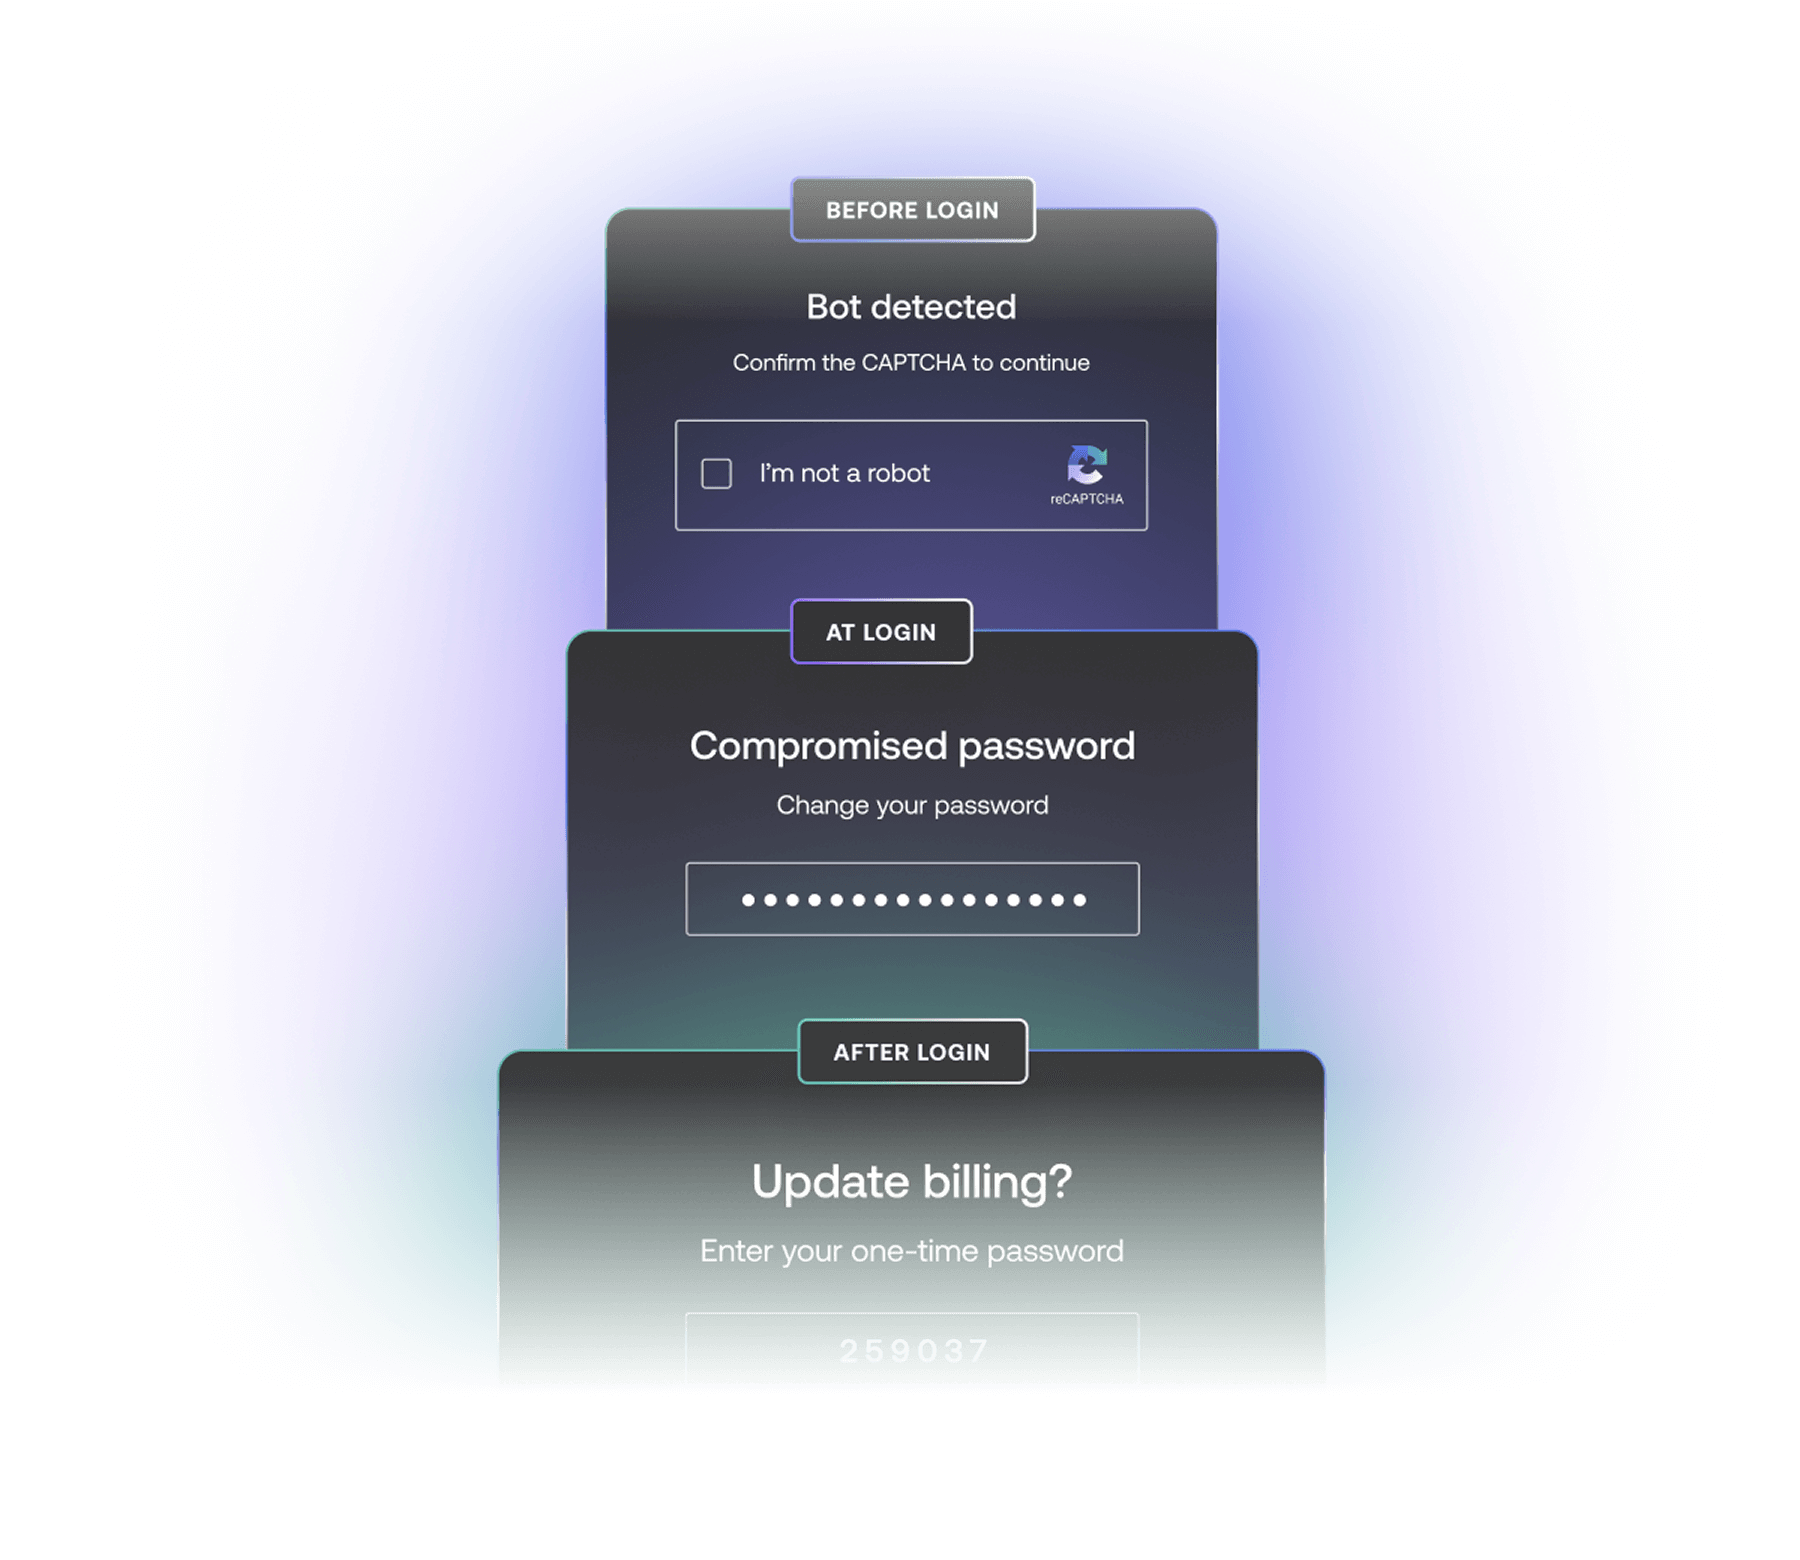
Auth0のセキュリティ対策
アイデンティティセキュリティはAuth0にお任せください。

あらゆる段階で信頼を構築
組み込み型のアイデンティティセキュリティにより、顧客が求める信頼性の高いエクスペリエンスを提供。未知のユーザーを信頼できるリピートユーザーに変えます。

スマートにセキュリティを実現
信頼できるユーザーのアクセスは簡素化し、脅威対策を強化。パスワードレス認証への移行、リスクに応じたアダプティブMFAポリシーの設定、APIセキュリティの強化などを実現できます。

時間とリソースを節約
ノーコードおよびプロコードのActionsを使用してアイデンティティセキュリティのフローを自動化・オーケストレーションし、より迅速に展開できます。
あらゆるタッチポイントで保護を徹底
アイデンティティはセキュリティそのものであり、<a href="https://auth0.com/features/single-sign-on">SSO</a>や単なるMFAのチェックボックスにとどまるものではありません。Auth0は多層的なアプローチにより、カスタマージャーニーのあらゆる段階で安全性を確保します。
Bot Detection
60以上のリスクシグナル、機械学習を活用した検知モデルを使用して、不正サインアップやクレデンシャルスタッフィングなどの自動化された攻撃を検出し、Auth Challengeなどのユーザーフレンドリーなチャレンジで対応できます。
詳細を見る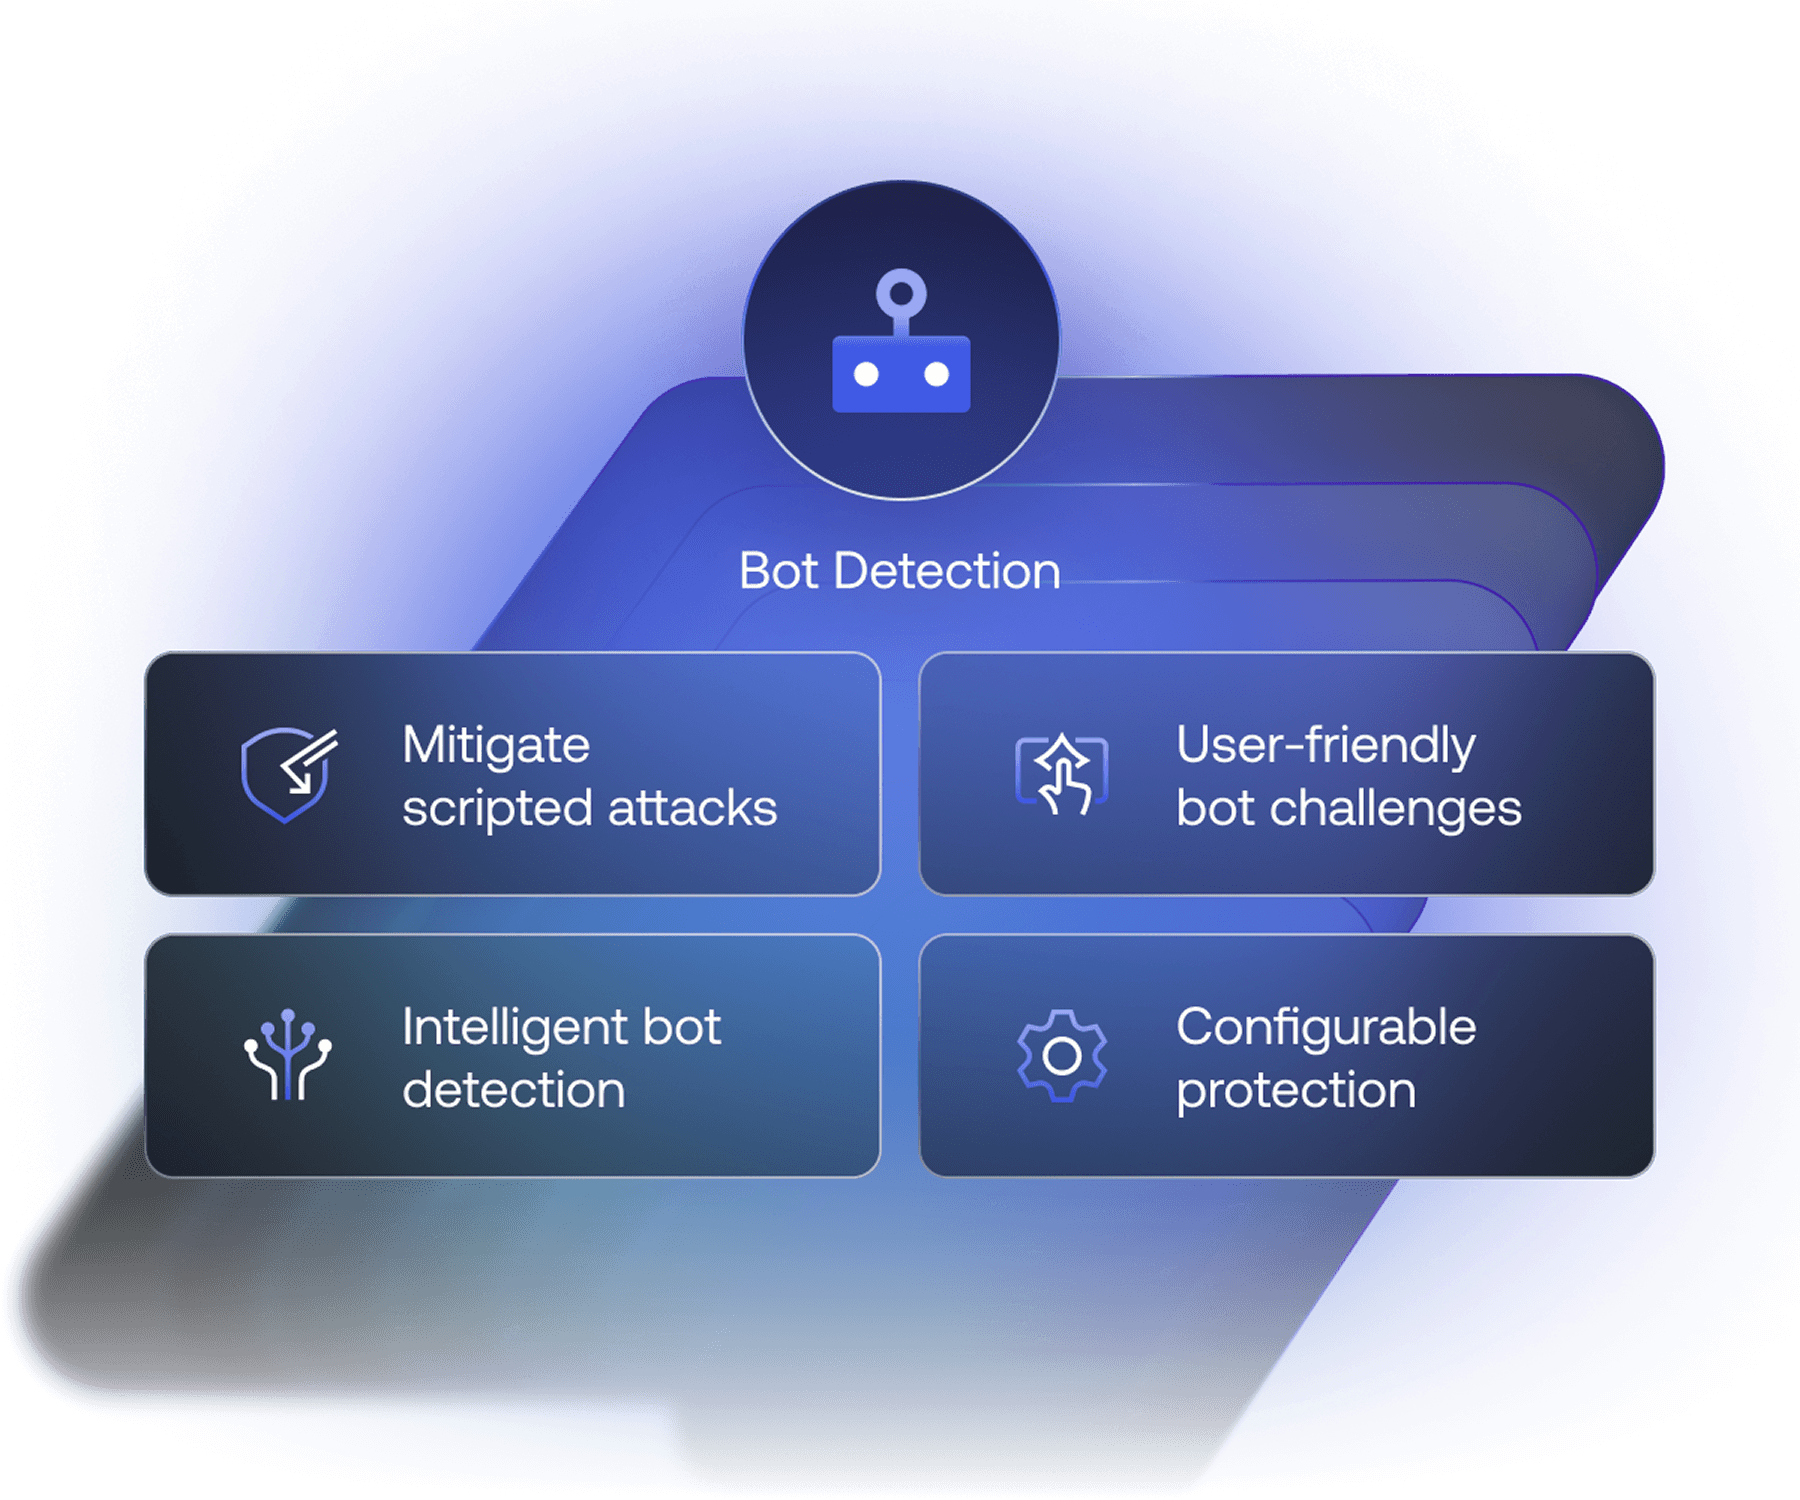
テナントアクセスコントロールリスト
既知の脅威がログインフローに到達する前に阻止。IP、ASN、フィンガープリント、地域情報に基づいて不審なトラフィックをフィルタリングできるほか、Auth0が厳選した脅威インテリジェンスリストを活用することで、アプリを保護し、より迅速に対応できます。
詳細を見る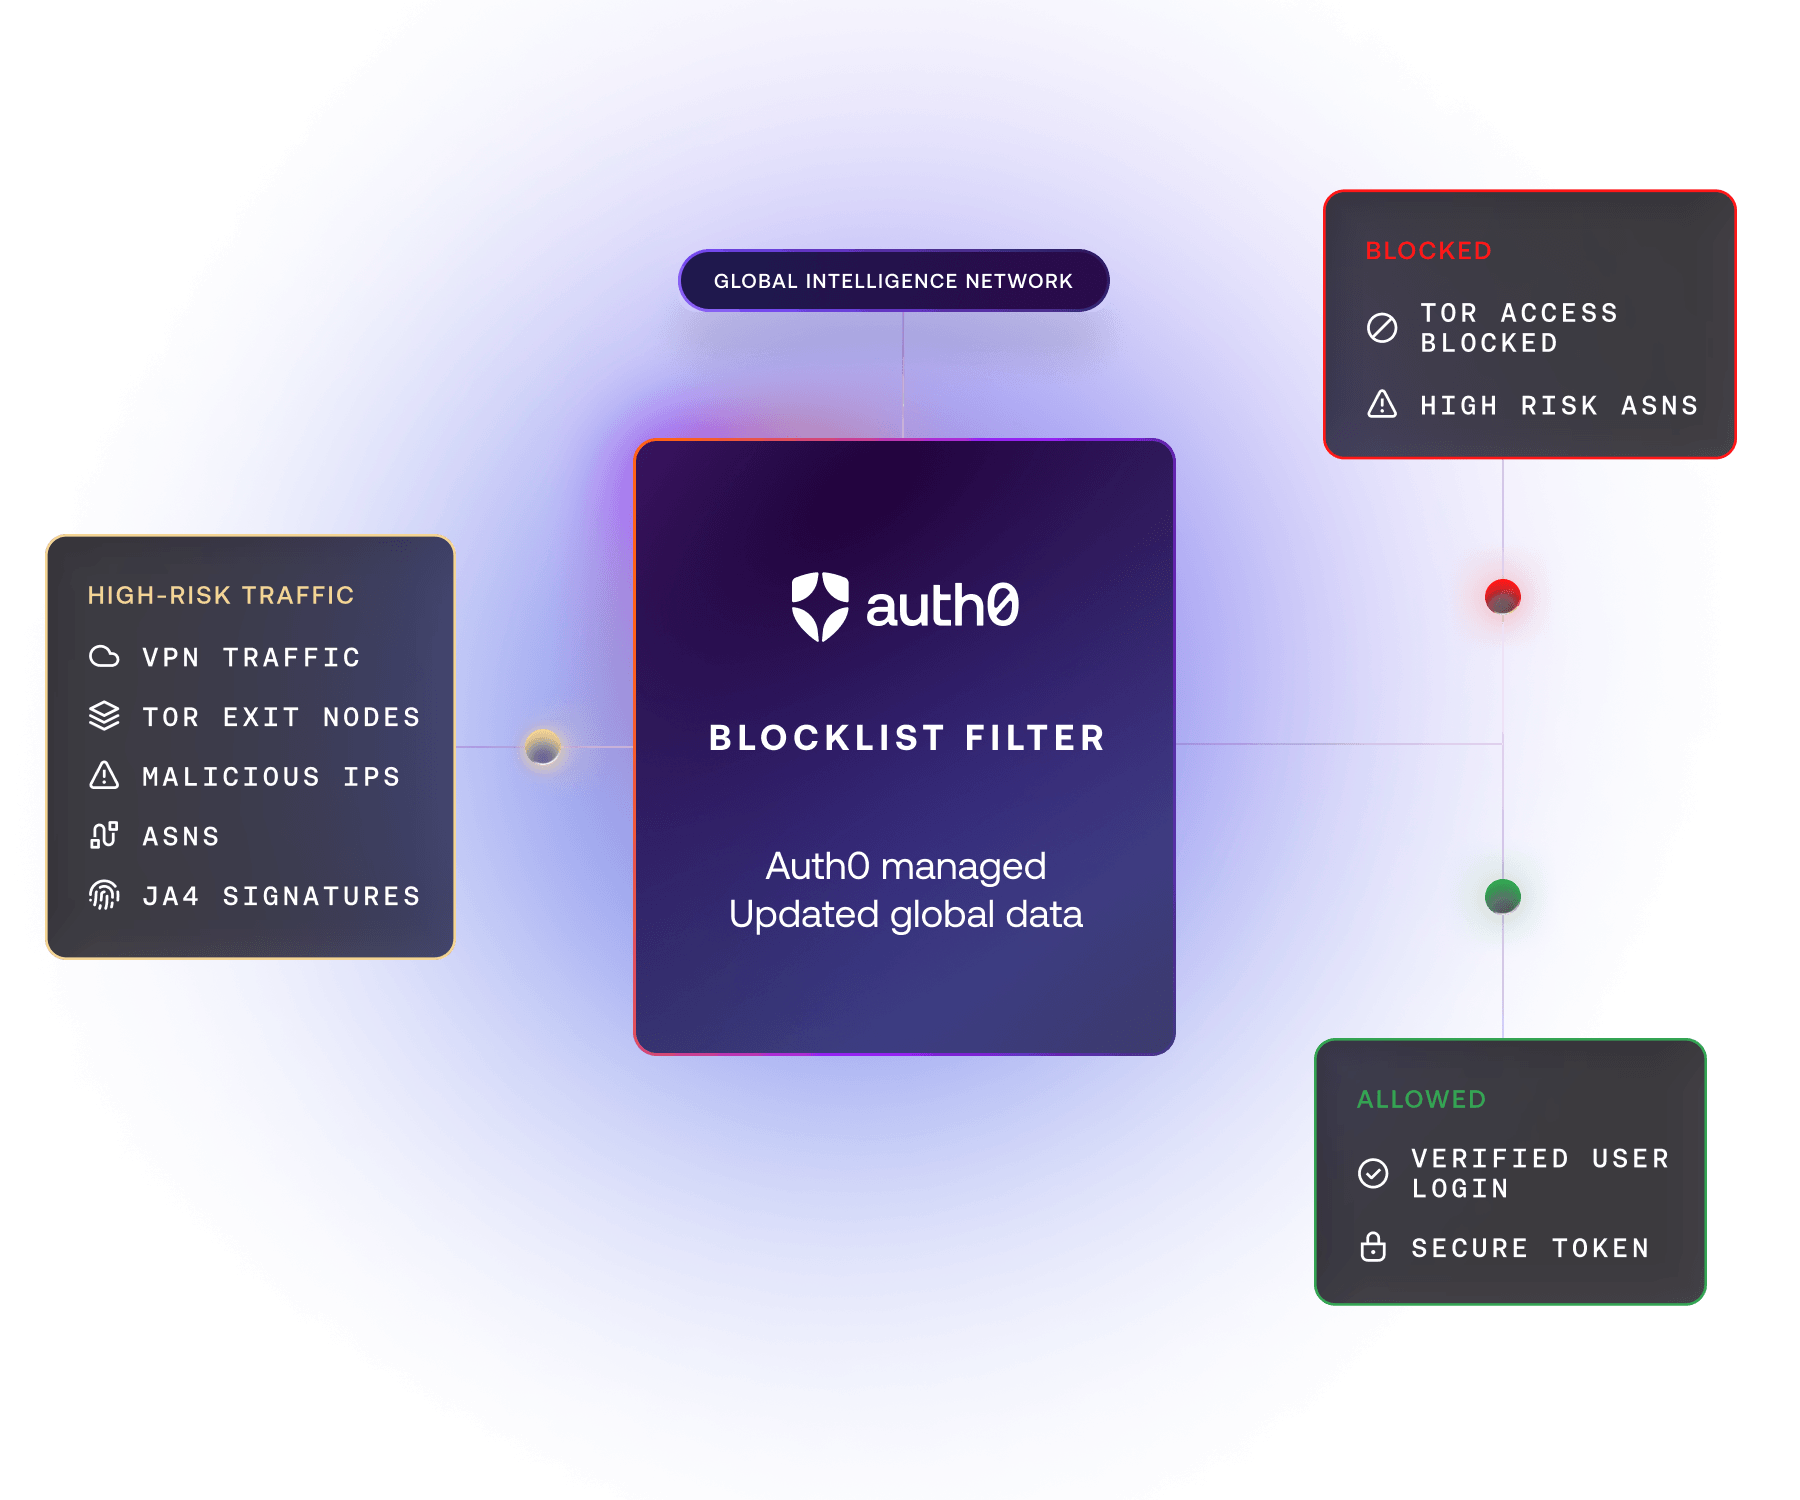
補足シグナル
Auth0のAttack Protectionとサードパーティの脅威インテリジェンスシグナルを組み合わせ、多層防御によってセキュリティを強化。よりスマートなリスクベースのステップアップ認証をトリガーするために必要な、きめ細かな可視性を確保します。
詳細を見る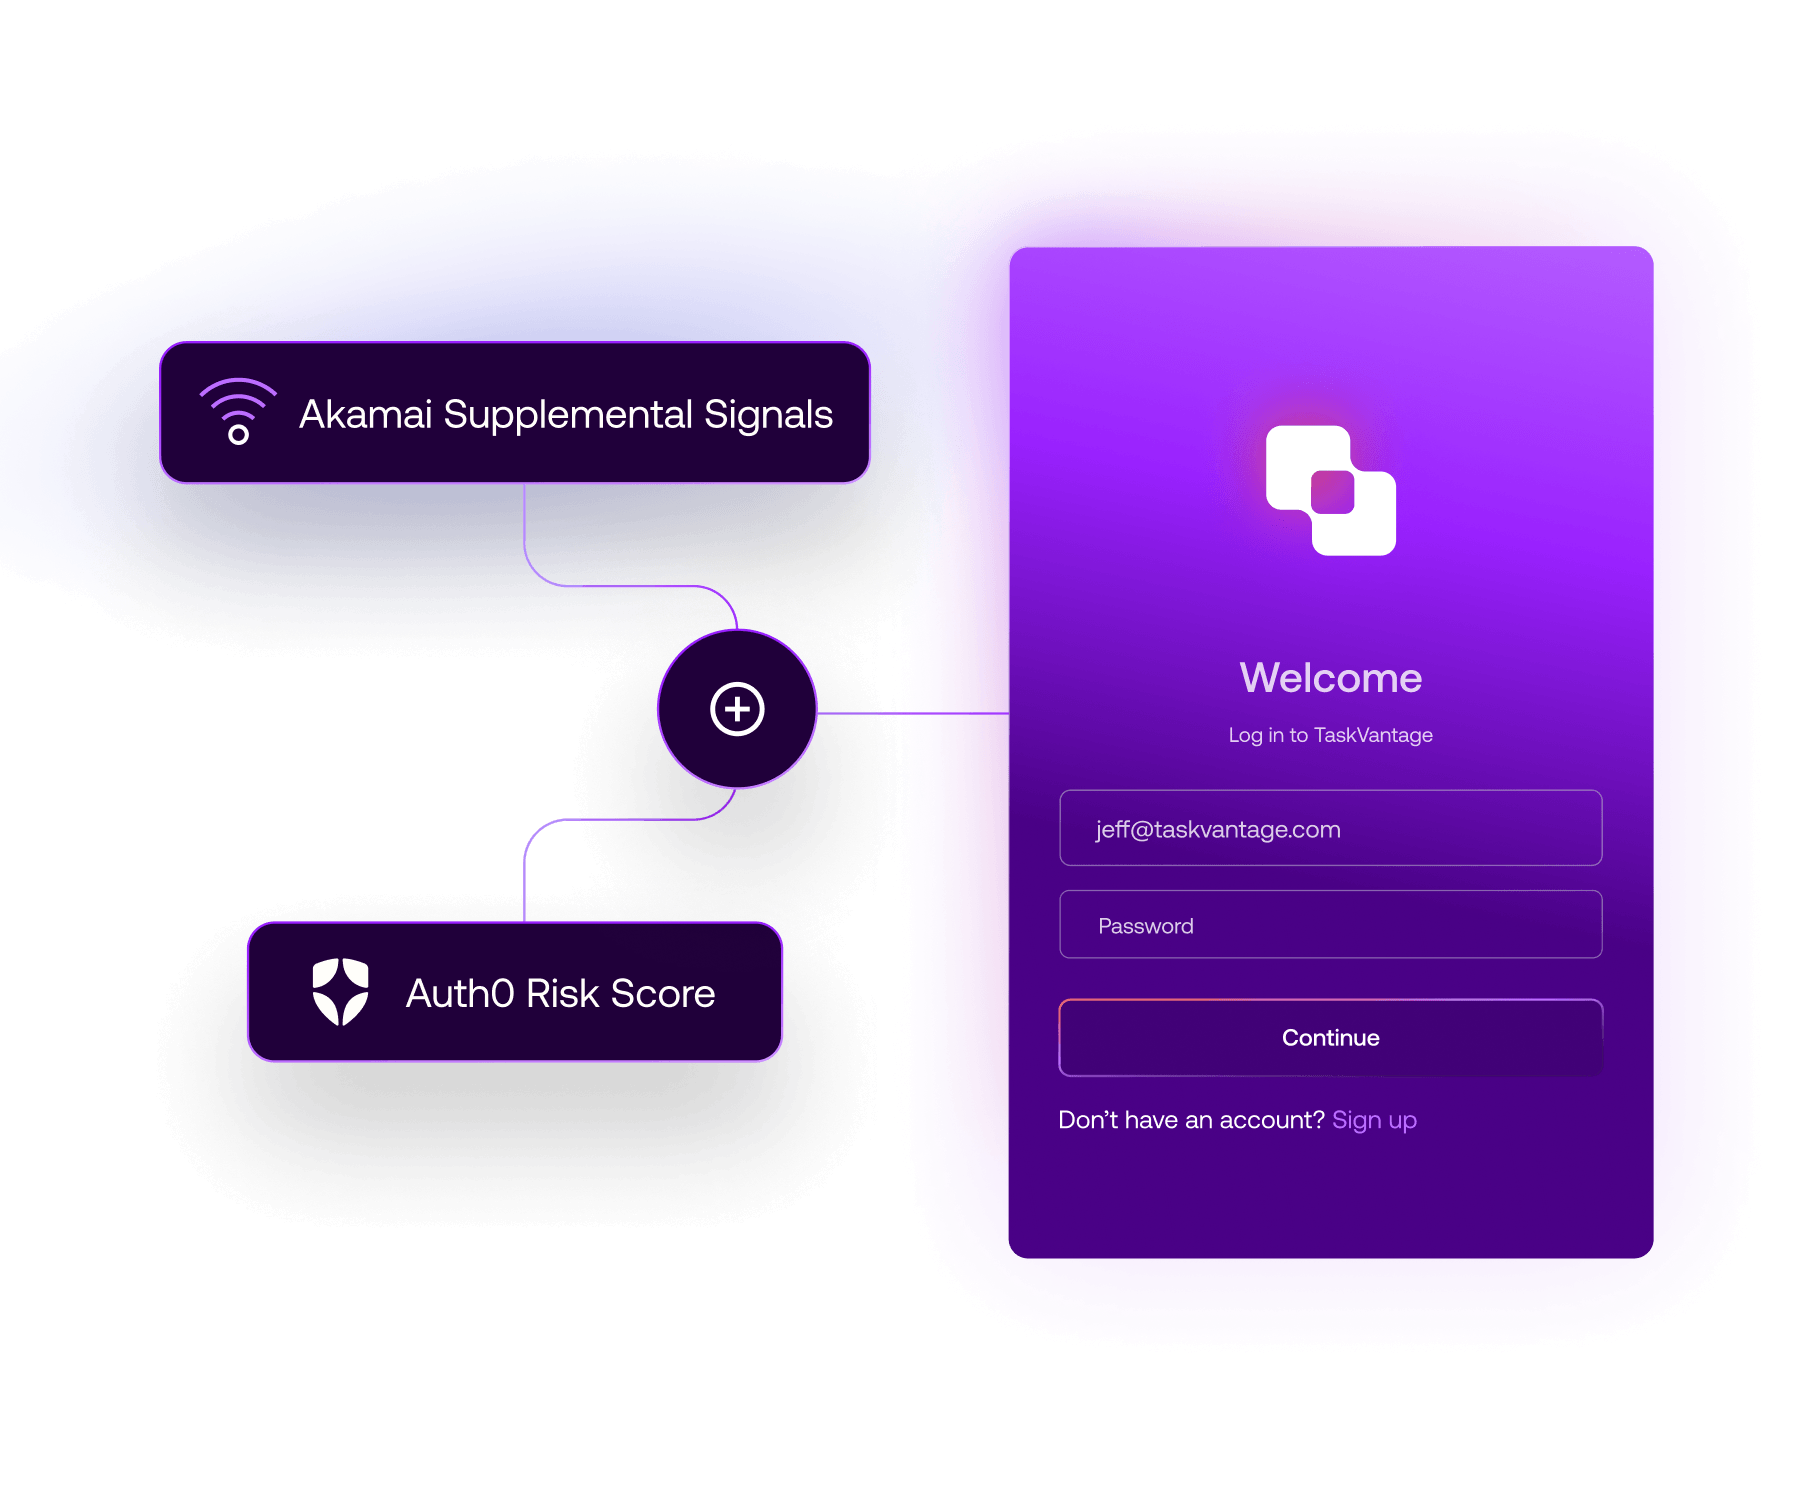
Brute-force Protection
ログイン失敗の繰り返しを検知し、IPアドレスをブロックするとともに影響を受けたユーザーに通知することで、単一のユーザーアカウントへの短時間の集中的な大量攻撃を防止します。
詳細を見る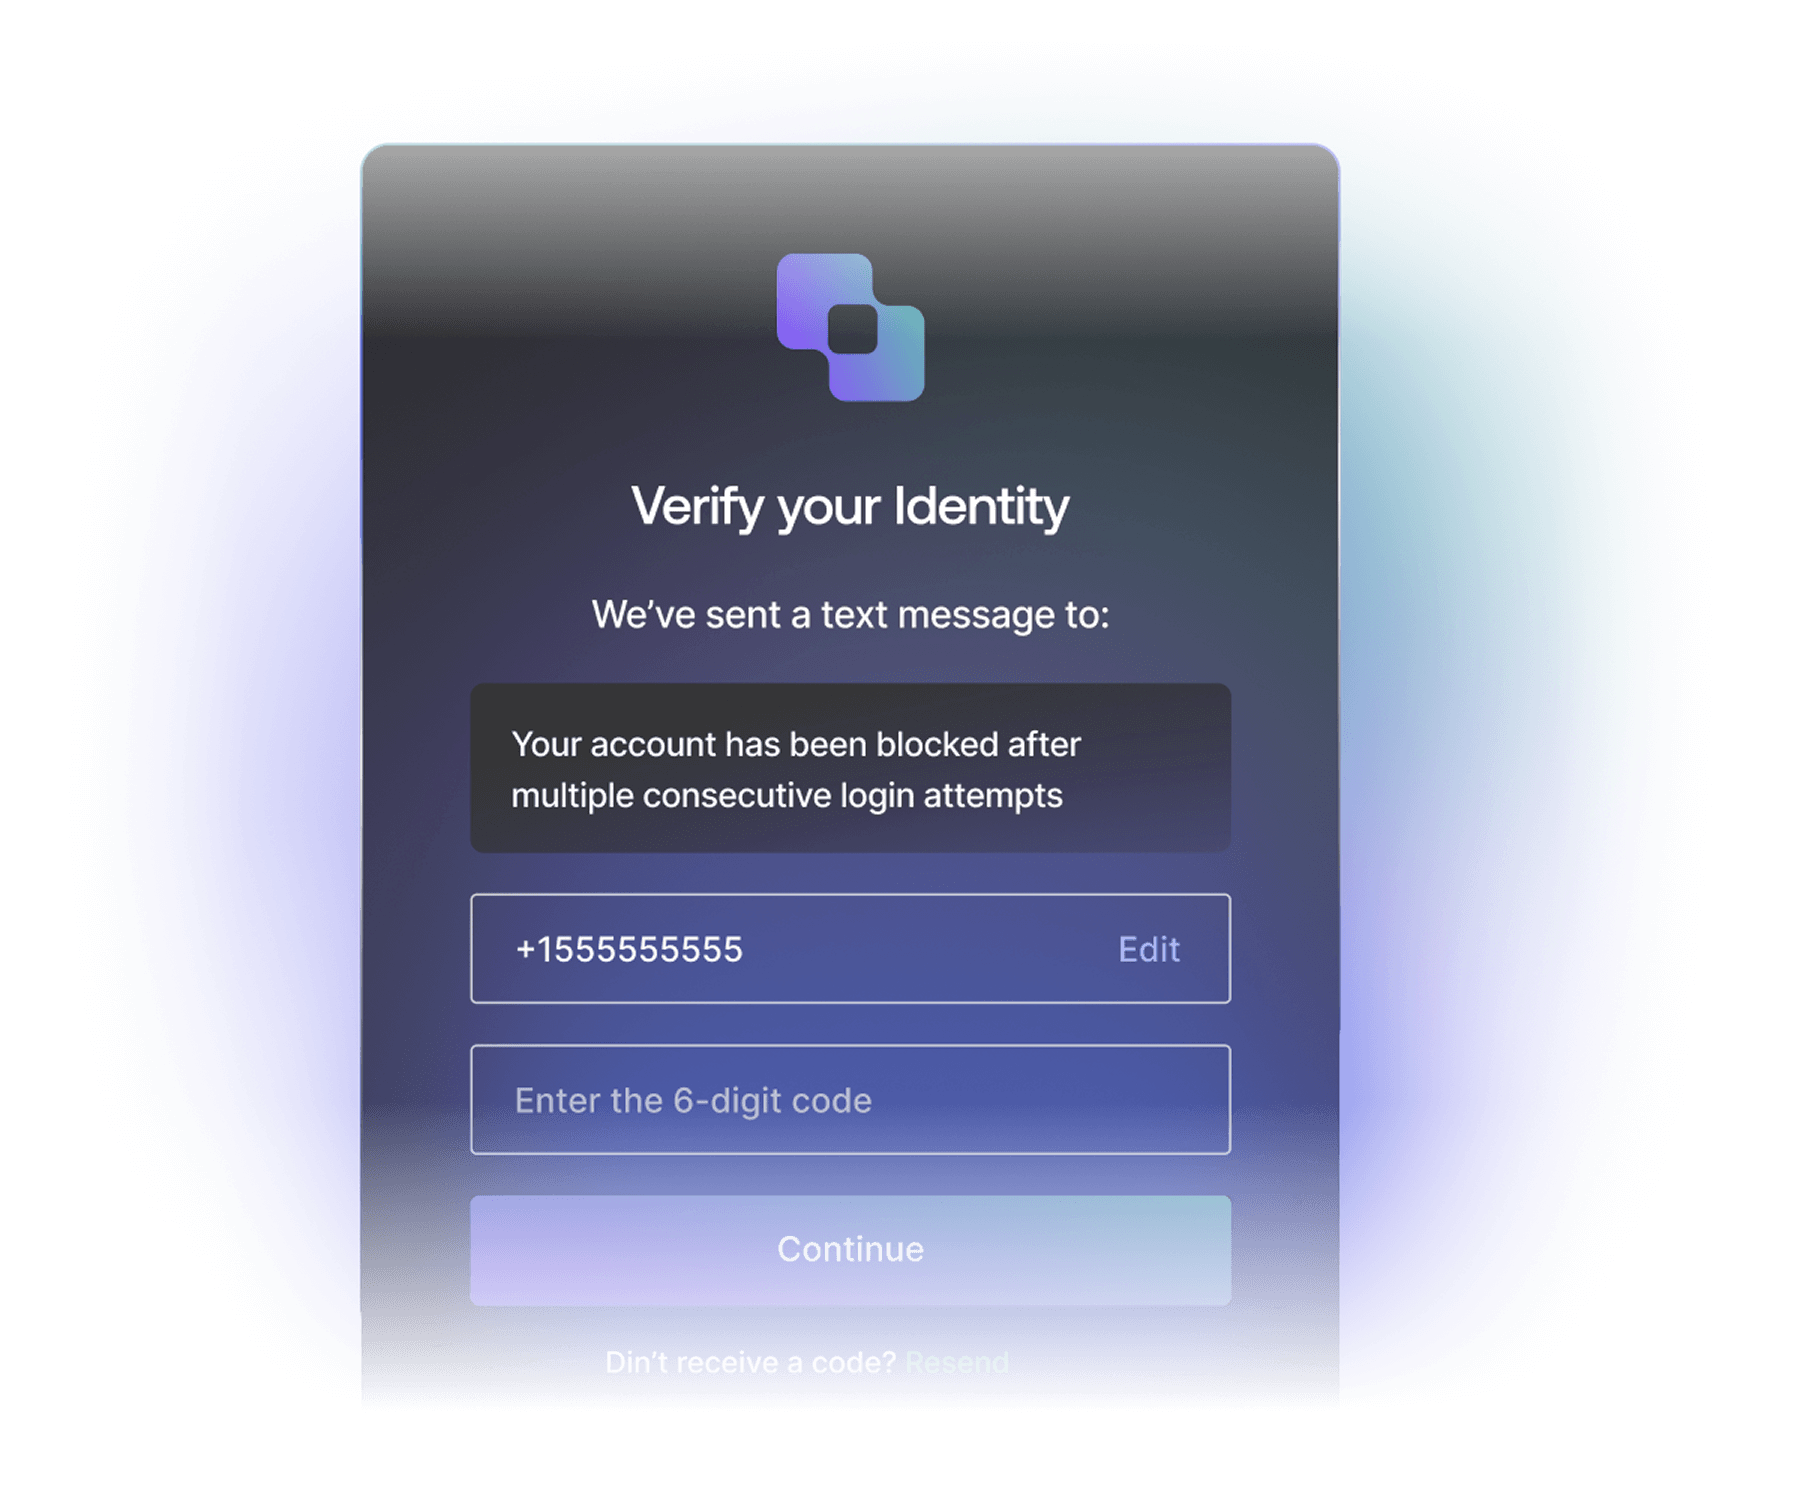
不審なIPのスロットリング
複数のユーザーアカウントに対する短時間の集中的な大量攻撃を防止。ログインやサインアップを短時間で急激に多数試行するIPアドレスからのトラフィックを検知してブロックします。
詳細を見る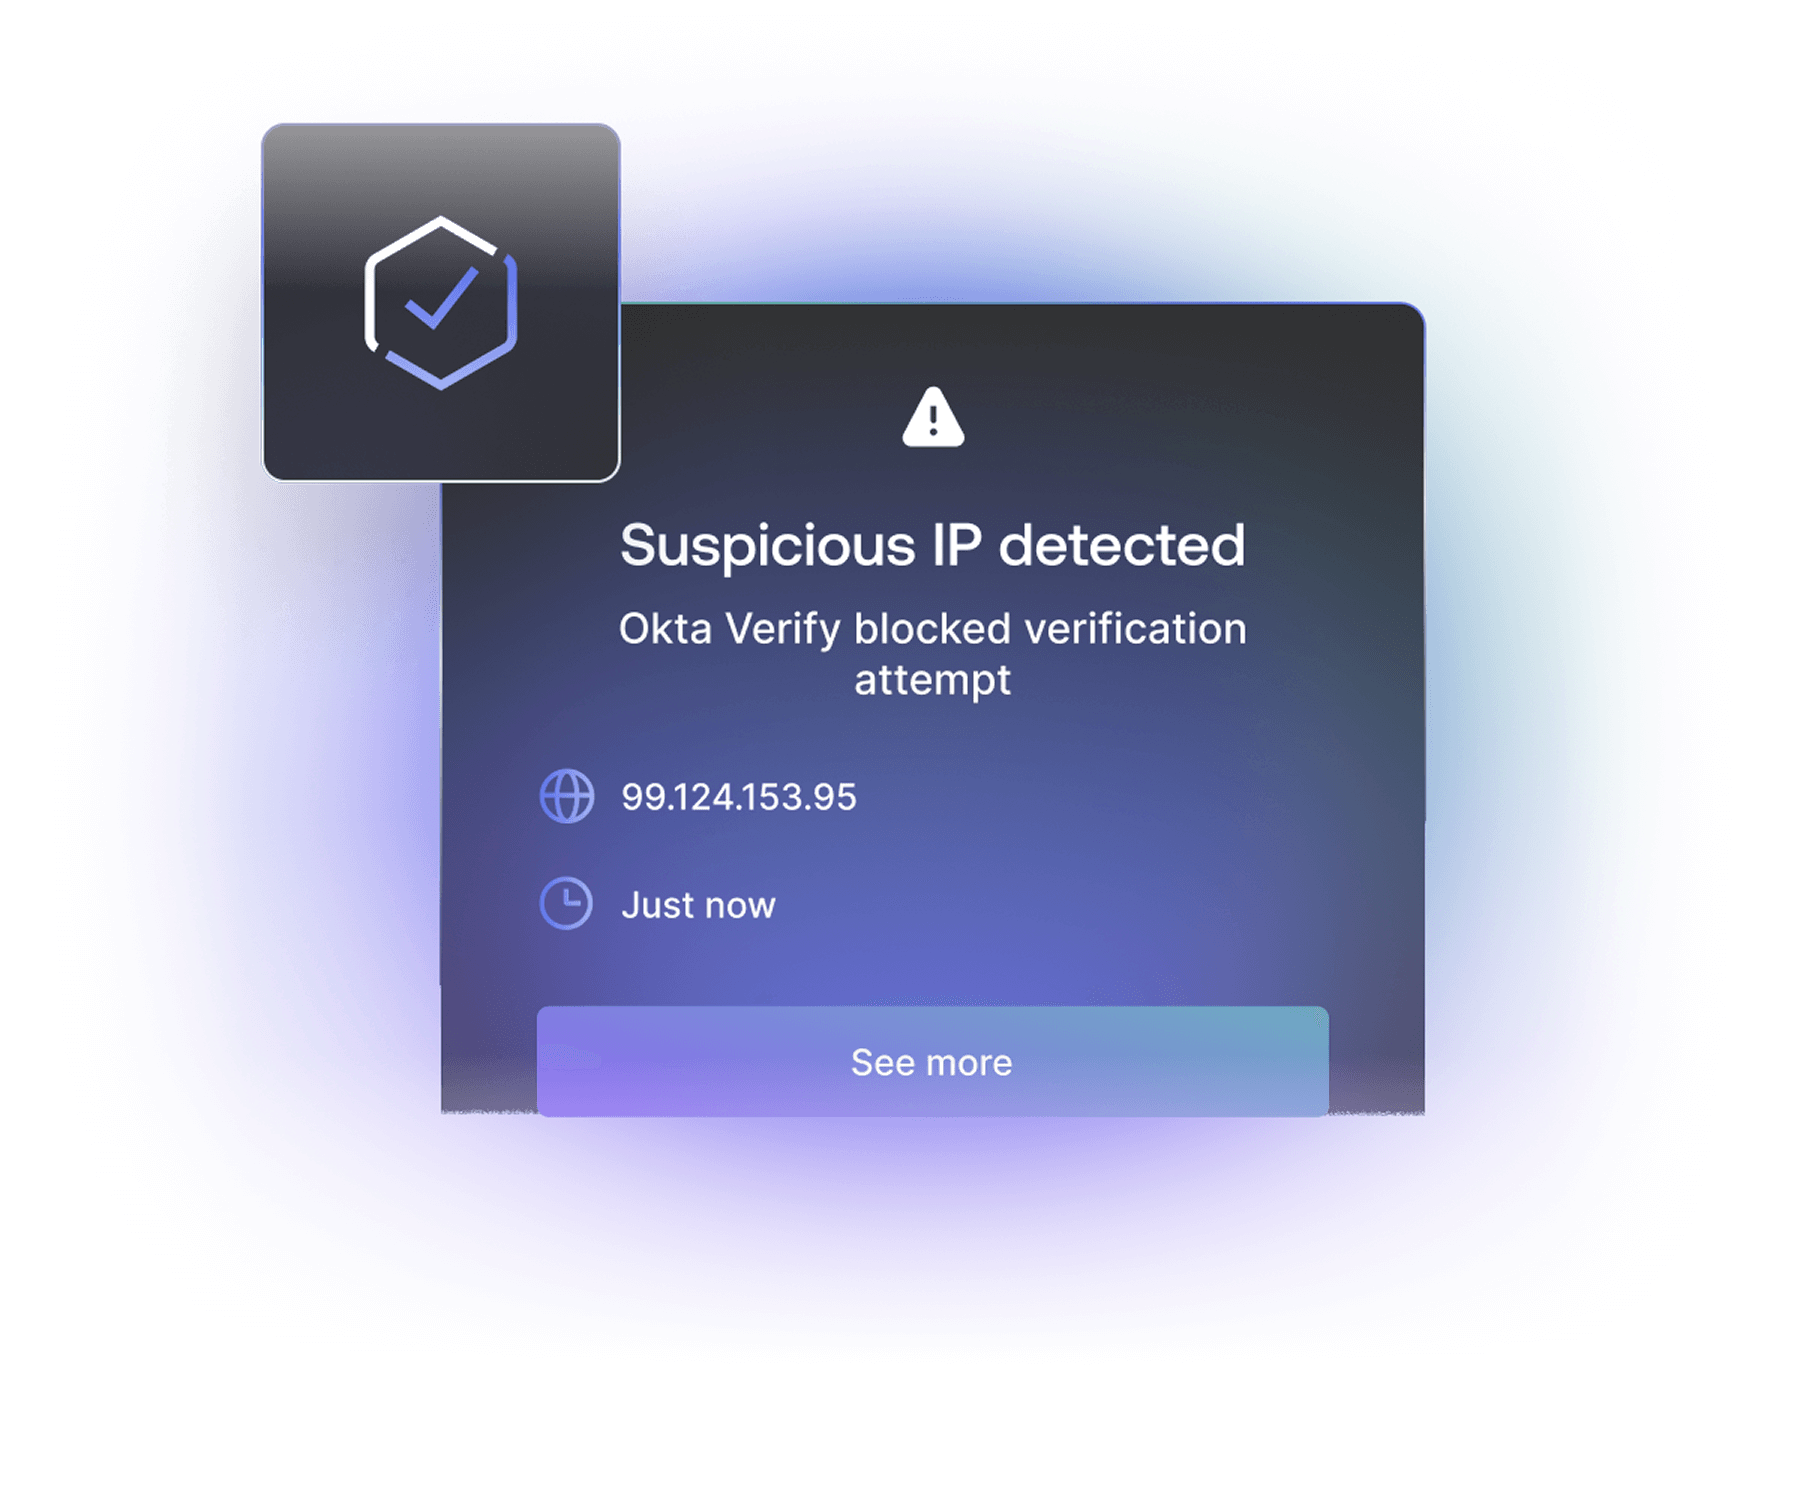
パスワードレス
フィッシング耐性のあるパスキーなど、パスワードに代わる、より安全で簡単な認証手段を提供。ユーザーがモバイルデバイスのロックを解除する時と同じように、迅速かつ安全にログインできるようにします。
詳細を見る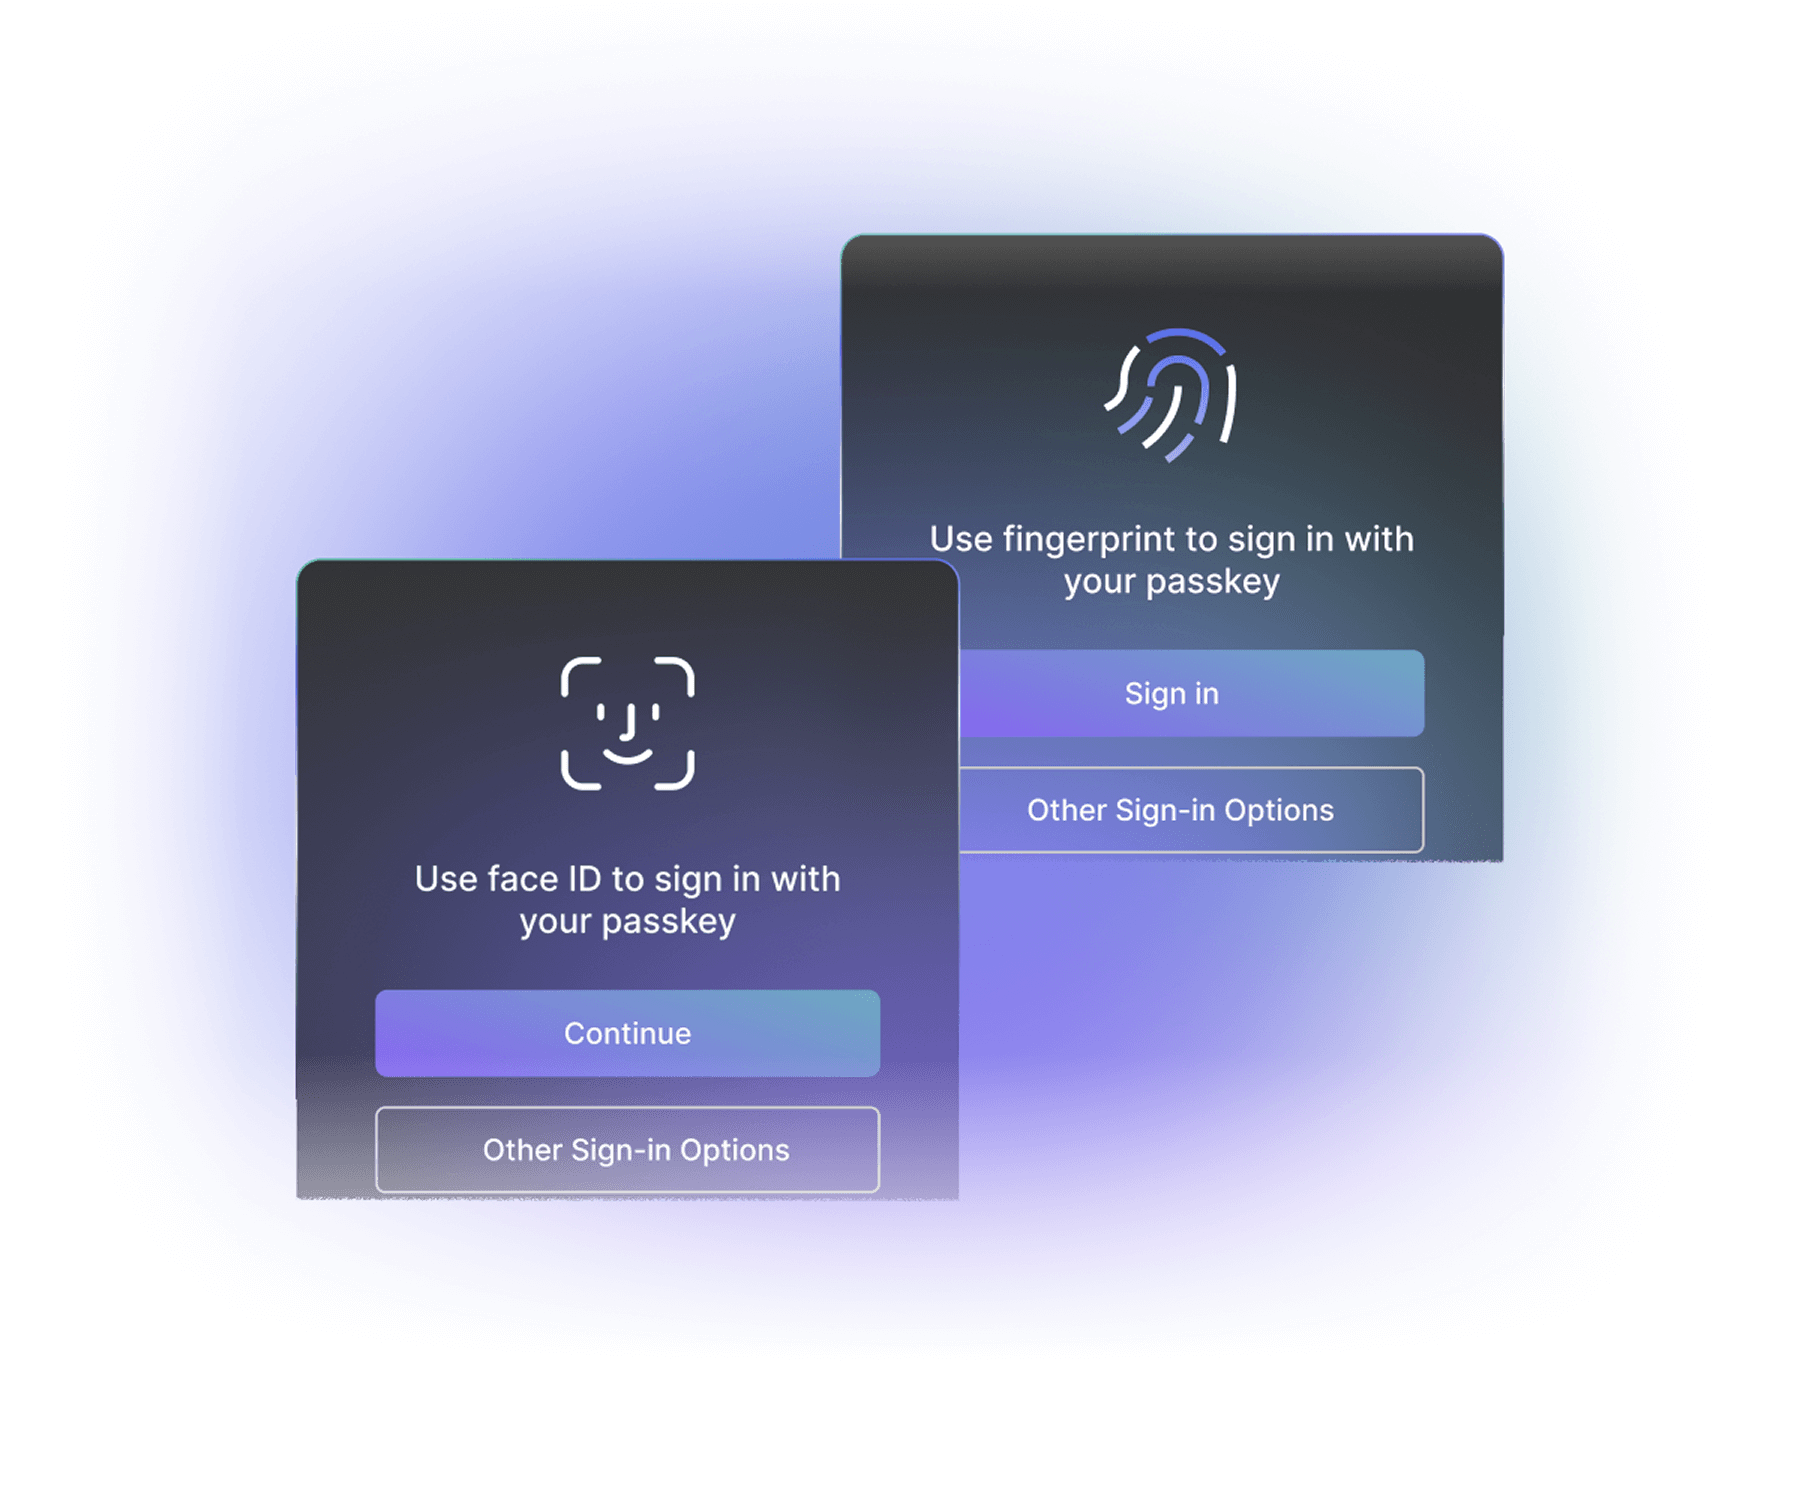
Breached Password Detection
サインアップ、ログイン、またはパスワードのリセット時に、流出が確認されている認証情報の使用を防止。流出した認証情報の使用をリアルタイムで検出し、ブロックして、ユーザーに通知します。
詳細を見る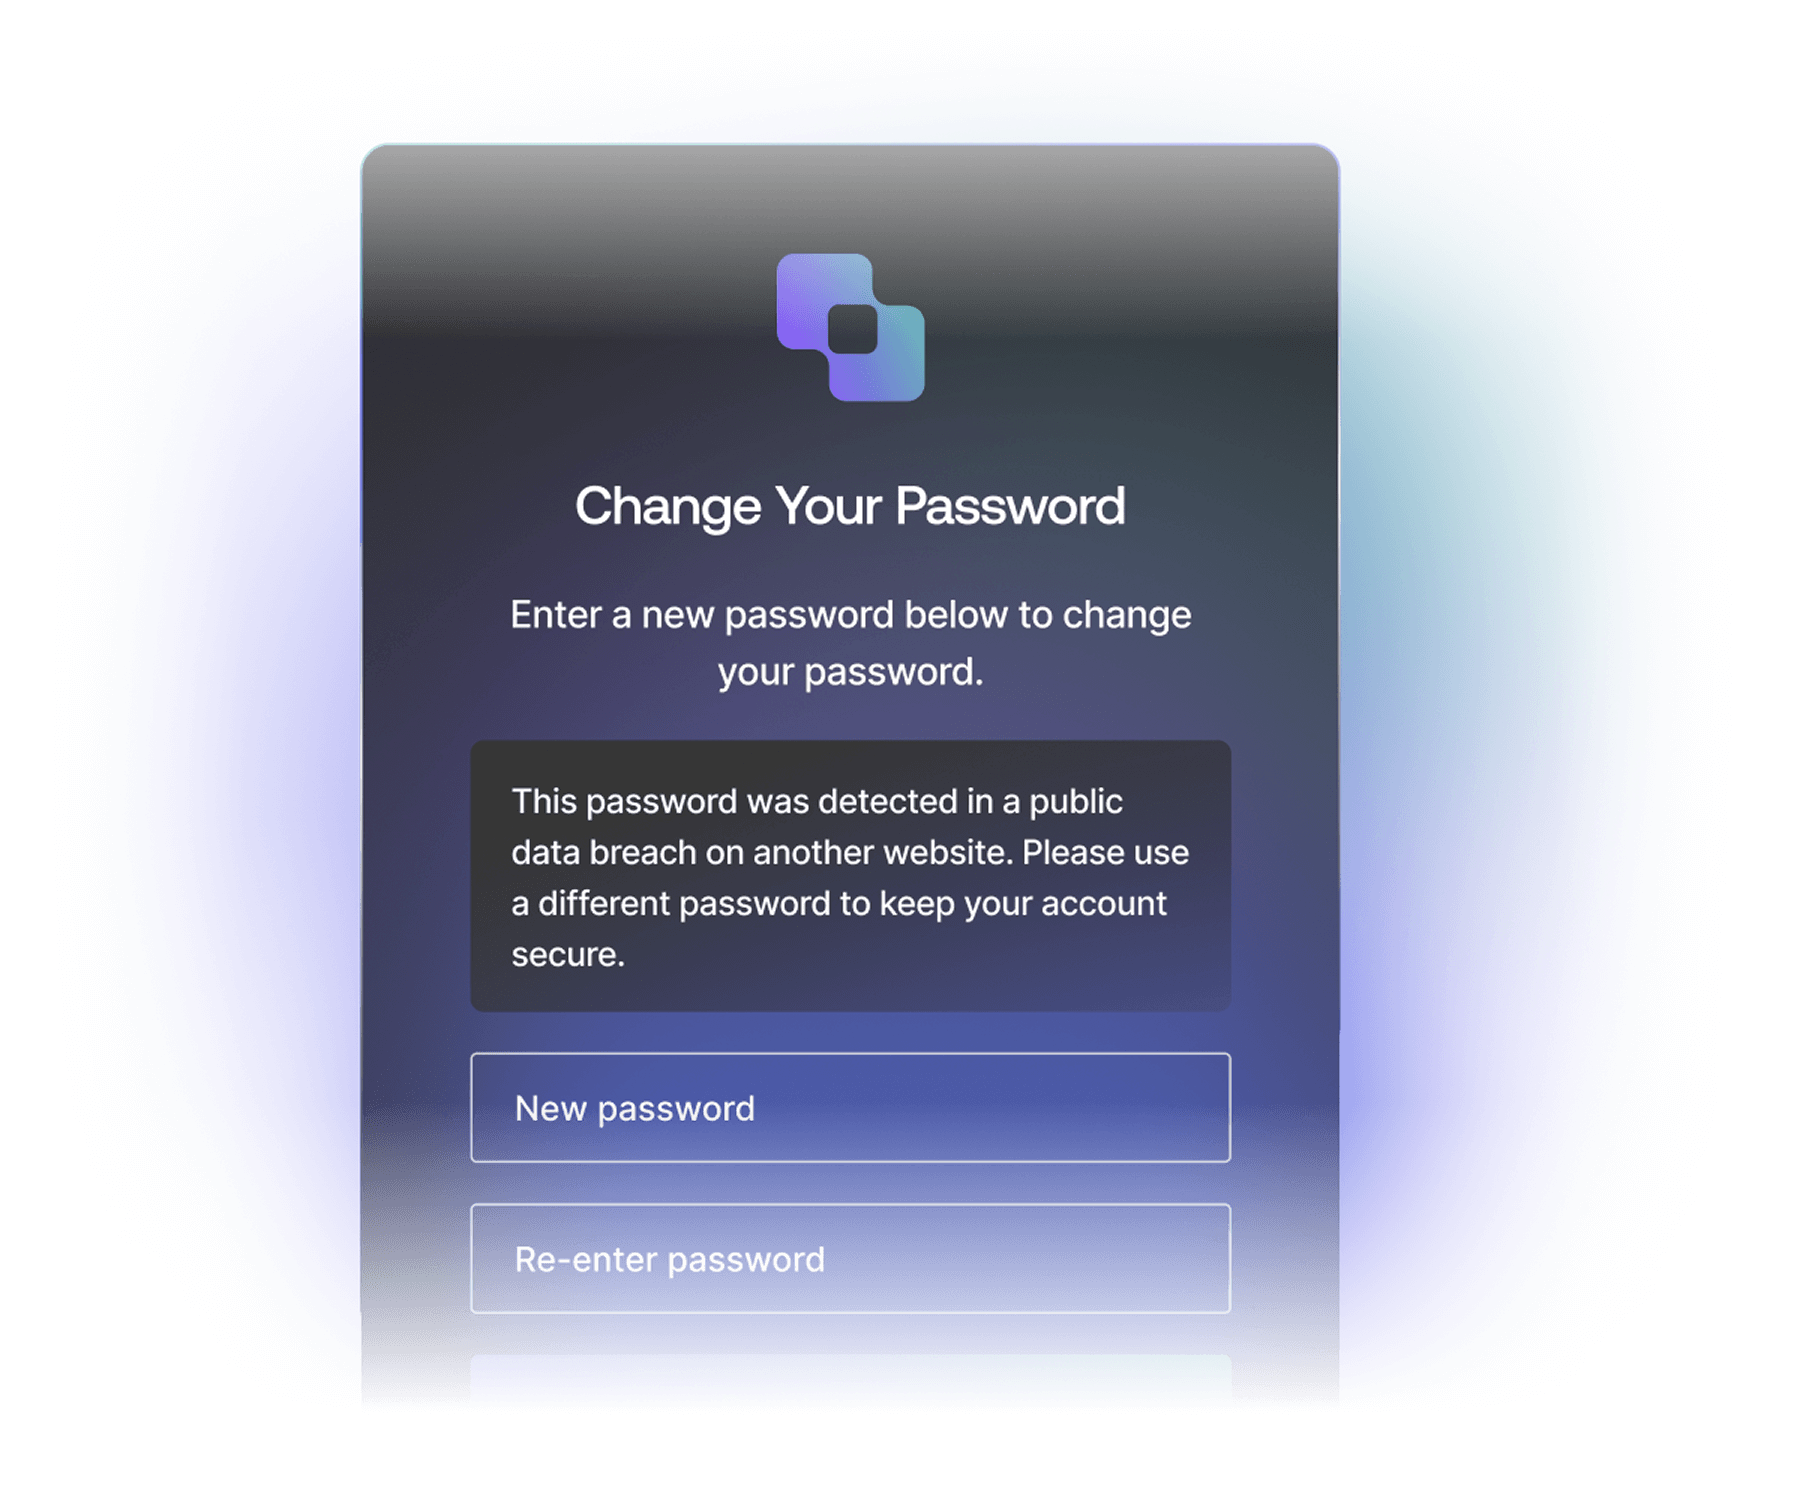
クレデンシャルガード
これは、Breached Password Detectionを上位版です。専任のセキュリティチームに加え、35以上の言語と200以上の国・地域に対応したデータ網により、流出した認証情報をより迅速に検知します。
詳細を見る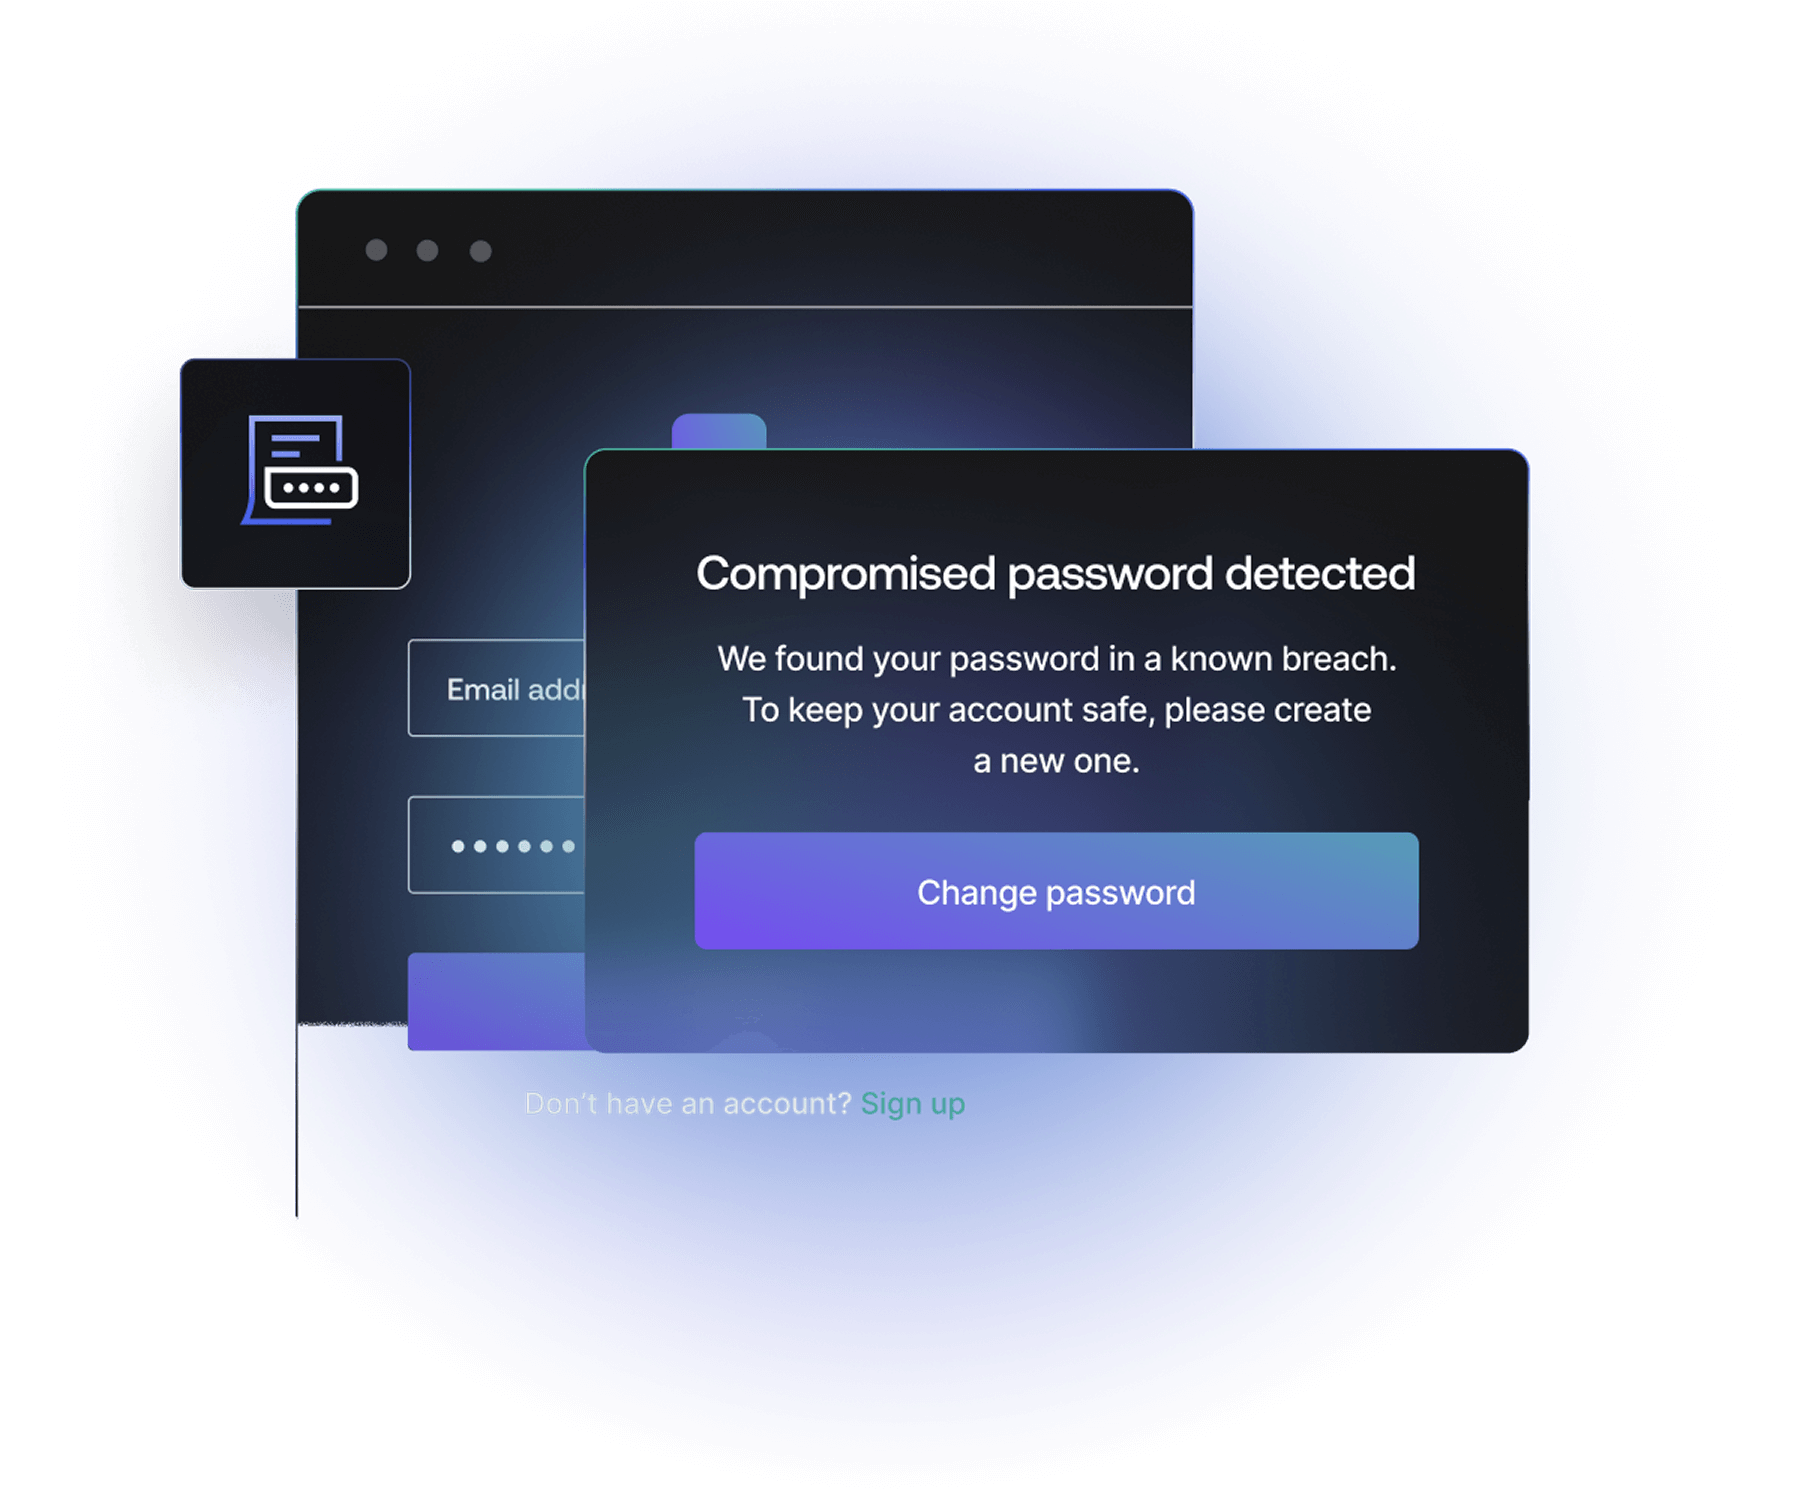
Adaptive MFA
新しいデバイス、ネットワーク、場所、信頼されていないIPアドレスなどのリスクシグナルを評価し、コンテキストに応じたMFAやステップアップMFAのポリシーを設定。標準搭載のリスクスコアリングを使用するか、ステップアップポリシーを設定して、リスクが高い場合にのみMFAを要求するように設定できます。
詳細を見る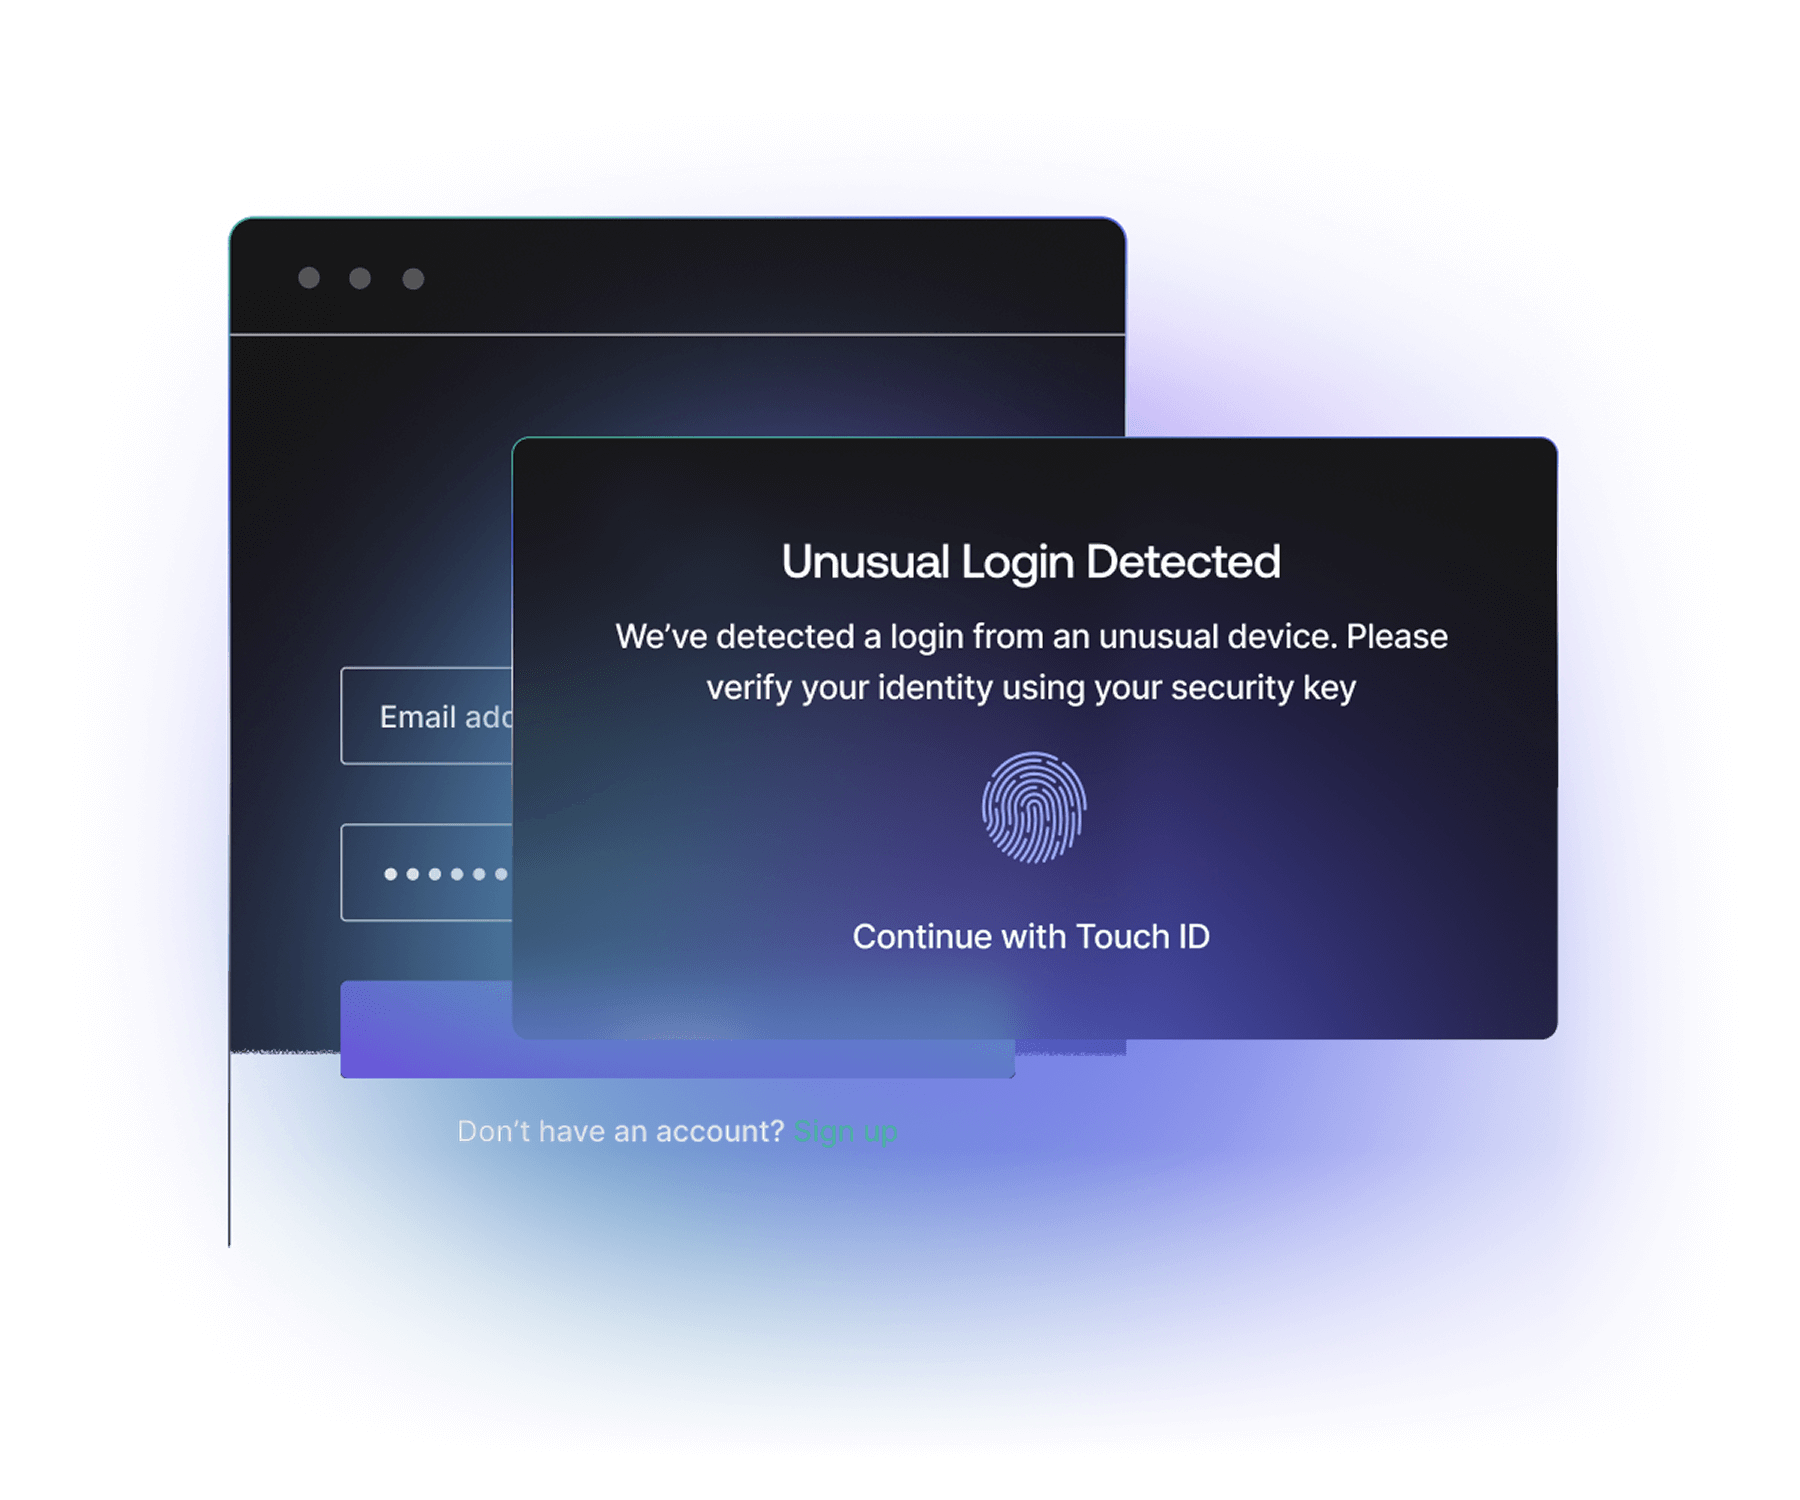
Continuous Session Protection
Actionsのカスタムロジックでユーザーセッションを監視・管理。セッションハイジャックを防止し、不審なセッションを即時無効化します。セッションまたはリフレッシュトークンのカスタムタイムアウトも設定できます。
詳細を見る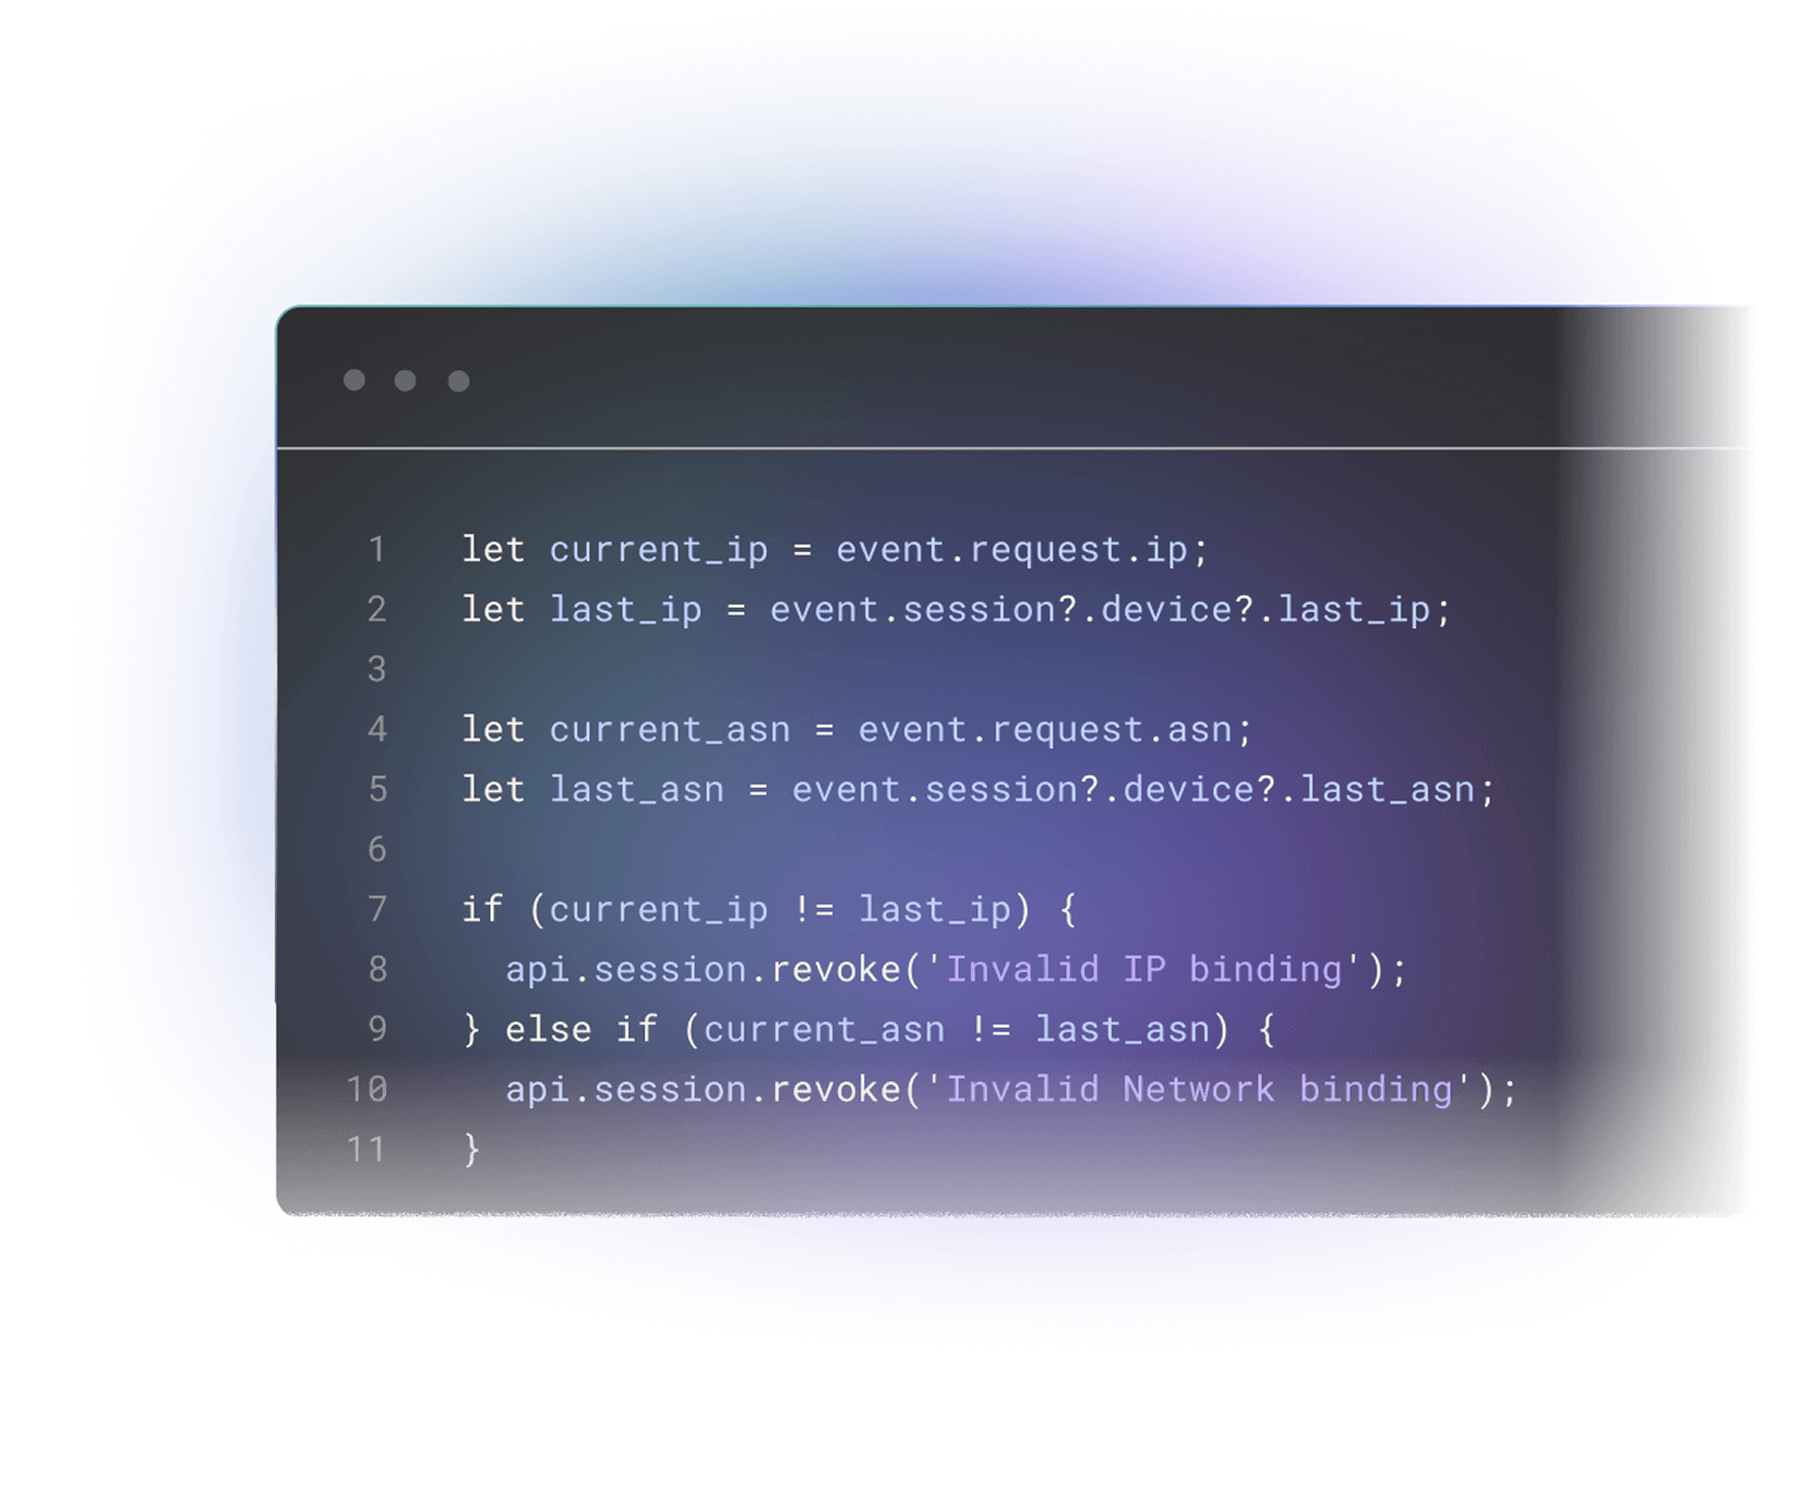
Highly Regulated Identity
Strong Customer Authentication (SCA)とFinancial Grade API(FAPI)により、機密性の高い顧客取引や重要操作のセキュリティとプライバシーを強化します。Customer Managed Keysを使用すると、コンプライアンス要件に合わせて暗号化キーをより細かく制御できます。
詳細を見る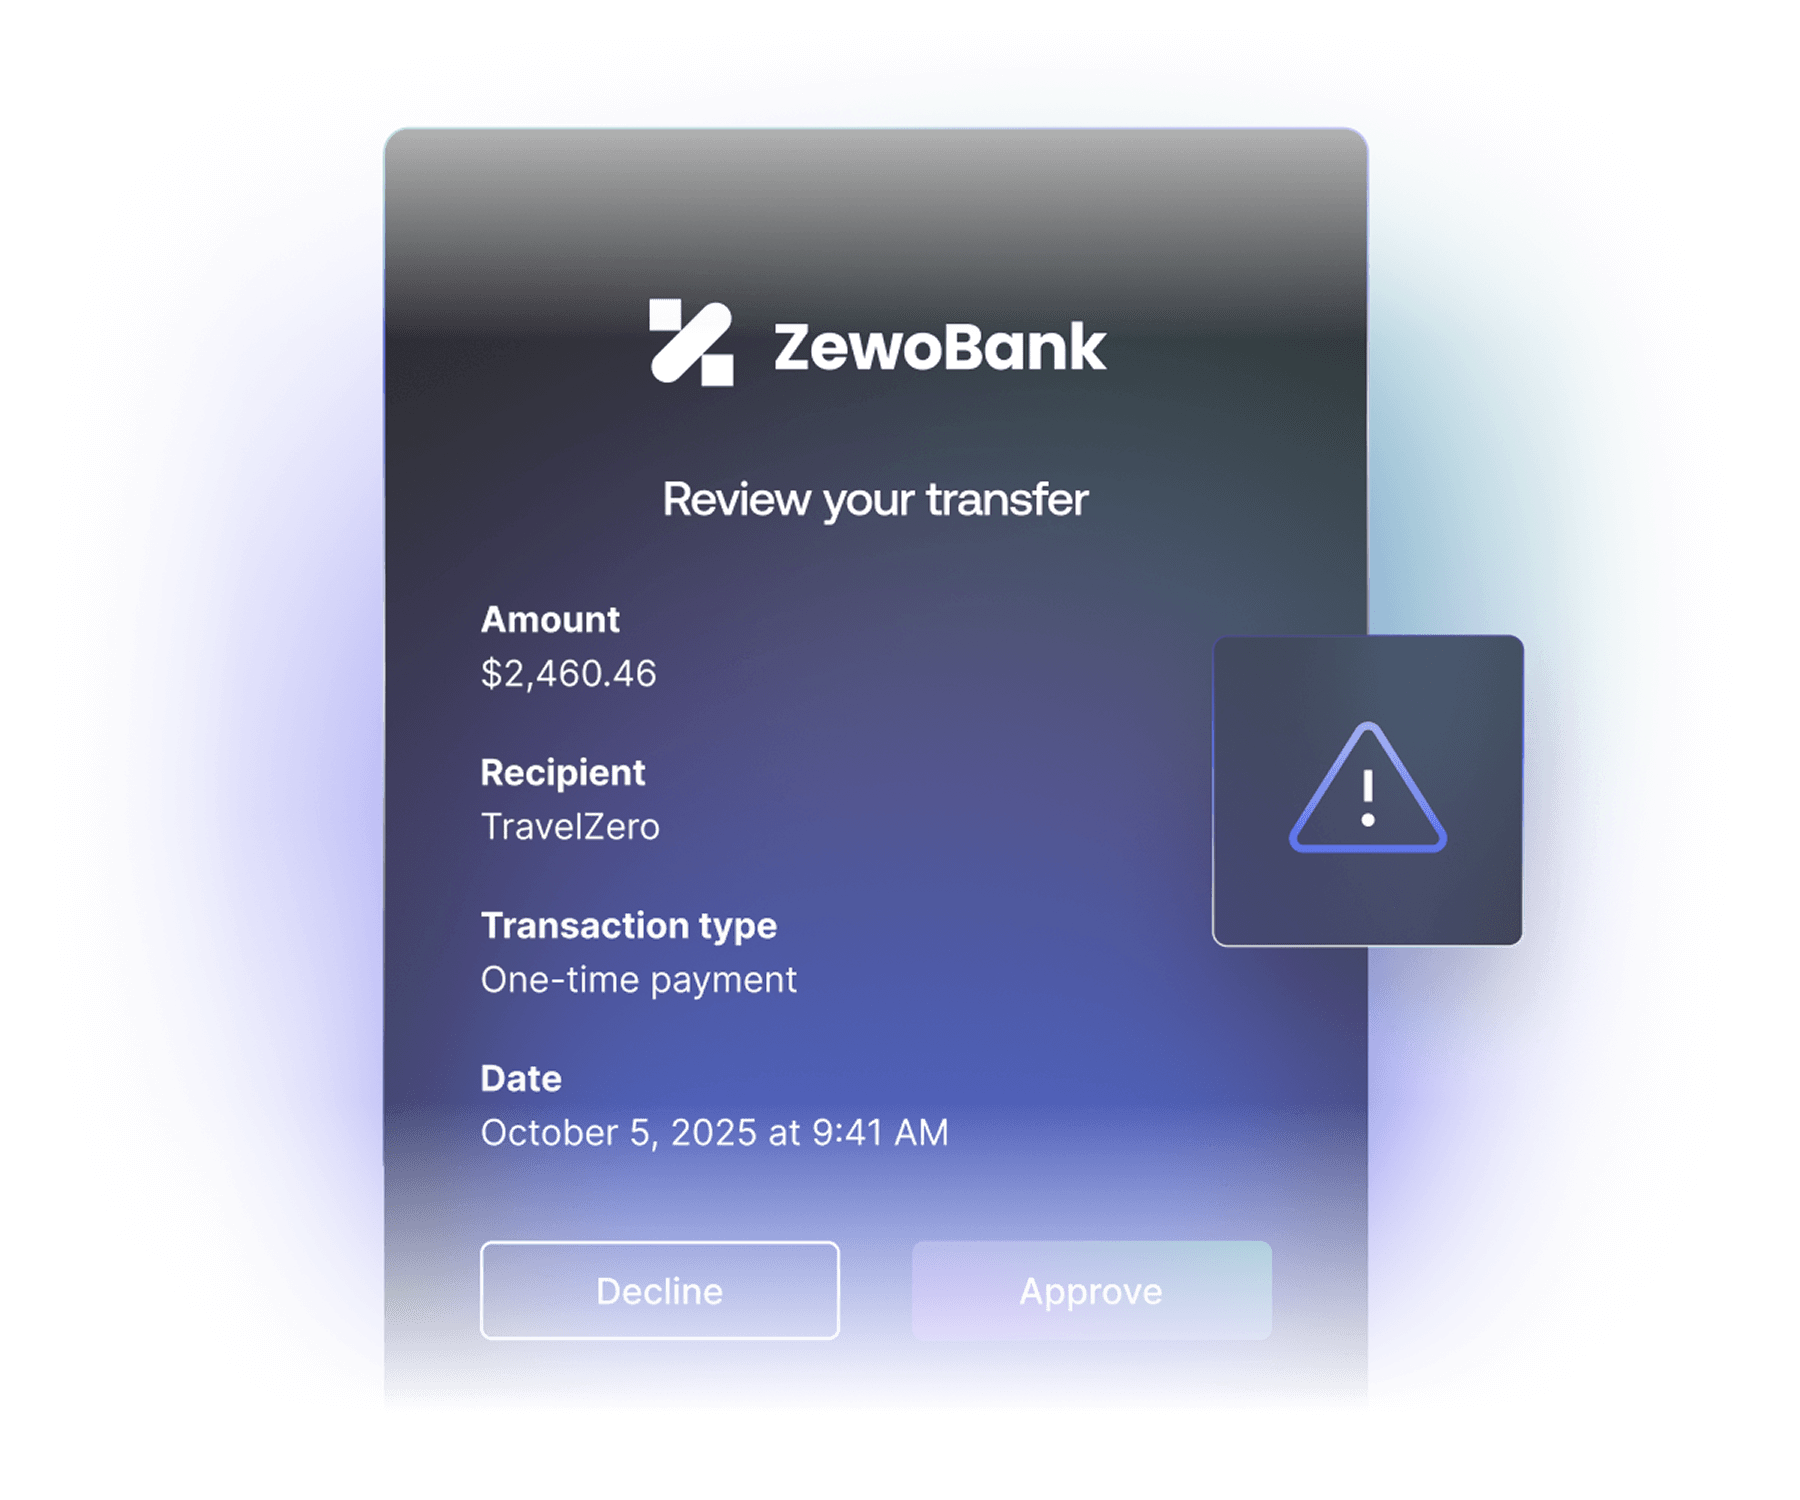
Universal Logout
Okta Workforce Identityを使用して、ログアウトやデプロビジョニングのイベントが発生したときにSaaSアプリからユーザーを自動的にログアウトさせることで、ビジネス顧客向けのセキュリティを強化します。
詳細を見る
セキュリティポスチャをレベルアップ
貴社の組織のレジリエンスはどの程度でしょうか?Auth0のこうした可観測性ツールは、プロアクティブな保護を可能にし、脅威の検知と修復にかかる時間を短縮するのに役立ちます。
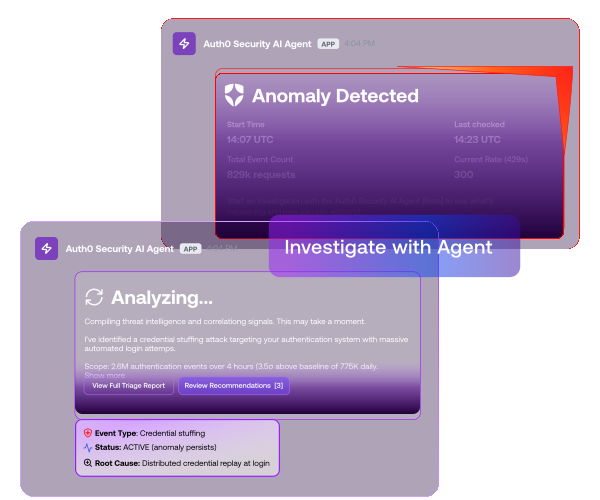
Auth0テナントを監視してアイデンティティベースの攻撃を検知・通知し、チームを問題解決へと導くエージェントです。すべてのアクションは、適用前に管理者の承認が必要です。
関連するAuth0のログアクティビティをサードパーティのSIEMおよびSOARツールにストリーミングして、検出と対応を迅速化。カスタムのビジネスロジックを使用して、セキュリティ脅威、サービス停止、新規サインアップなどへの対応を自動化できます。
詳細を見るリアルタイムの監視ツールを備えたダッシュボードで、攻撃の迅速な検出と対応を可能にします。アイデンティティイベント、異常、有効性に関するインテリジェントな知見を取得できます。カスタムのしきい値アラートを設定し、SIEMツールと容易に連携可能な通知を受け取ることができます。
詳細を見る

「MFAやBrute-Force Protectionを社内で構築した場合、プロジェクトの運営と構築に5人以上の開発者が必要になったと考えられます」
Alessandro Orru
Senior Engineering Manager, Moneyfarm

「 [当社のエンジニア]は、周辺のセキュリティをすべて自社で構築する必要も、データベース管理者の立場からユーザー名やパスワードを管理する必要もありません。すべて外部に任せることができました 」
Scott Scherer
CIO, Jersey Mike's

「セキュリティは、自分たちで構築するよりもAuth0から購入した方がずっと優れています。Auth0のような製品に任せることで、事業をさらに加速させ、コア業務に集中できるようになります」
Antony Sohal
Head of Data Platforms, Dunelm
Auth0 Marketplace



よくある質問(FAQ)
IPアドレスや地域に基づいて、悪意のあるトラフィックをブロックできますか?
IPアドレスや地域に基づいて、悪意のあるトラフィックをブロックできますか?
はい。Auth0では、テナントアクセス制御リスト(ACL)を使用して、IPアドレス、ASN、デバイスフィンガープリント、または地理的な場所に基づいてトラフィックをブロックまたは許可できます。これにより、短時間の集中的な大量攻撃やリスクの高い地域からのトラフィックといった悪意のあるリクエストが、ログインフローに到達するのを未然に防ぐことができます。
Auth0は、総当たり攻撃やクレデンシャルスタッフィング攻撃からどのように保護しますか?
Auth0は、総当たり攻撃やクレデンシャルスタッフィング攻撃からどのように保護しますか?
Auth0では、ログイン前、ログイン中、ログイン後のセキュリティを強化するために、多層防御アプローチを採用しています。総当たり攻撃やクレデンシャルスタッフィングなどのアイデンティティの脅威には、ログイン時だけでなく認証フロー全体で対策を講じ、カスタマージャーニーのあらゆる段階でリスクを軽減します。総当たり攻撃対策、不審なIPのスロットリング、漏洩パスワード検知など、相互に連携する複数のセキュリティ制御を組み合わせています。これらの機能を連携させることで、自動化されたログイン試行の検知・遮断、連続失敗の制限、および流出が確認されている認証情報の使用防止を実現します。
詳細については、こちらをご覧ください。
Auth0はボットを検出し、偽のサインアップを防止できますか?
Auth0はボットを検出し、偽のサインアップを防止できますか?
はい。Auth0には、クレデンシャルスタッフィングや偽アカウントの作成といった自動攻撃を特定して軽減するBot Detection機能が搭載されています。統計モデル、IPレピュテーション、トラフィックパターンの分析を使用して、ログインやサインアップのアクティビティがボットによるものと考えられる場合にこれを検知します。リスクが検出されると、Auth0は追加の検証を要求し、正規ユーザーの手間を最小限に抑えながらボットによる不正利用を抑制します。
詳細については、こちらをご覧ください。
Adaptive MFAはログインセキュリティをどのように向上しますか?
Adaptive MFAはログインセキュリティをどのように向上しますか?
Adaptive MFAは、デバイス、場所、IPレピュテーションなどのコンテキストシグナルを使用して、それぞれのログイン試行を評価します。ログインが高リスク(信頼度スコアが低い)と見なされた場合、Auth0はステップアップMFA(追加認証)を発動します。リスクが高い場合にのみユーザーに追加の検証を求めることで、強固なセキュリティとスムーズなユーザーエクスペリエンスを両立させます。詳細については、こちらをご覧ください。
Auth0のAdaptive MFAでは、リスク評価に基づいて特定のMFAチャレンジを設定できますか?
Auth0のAdaptive MFAでは、リスク評価に基づいて特定のMFAチャレンジを設定できますか?
はい。リスク評価機能から取得した情報に基づいて、追加認証を要求するタイミングをカスタマイズできます。特定の地理的地域からのログインや、30日間確認されていないデバイスからのログインなどを「リスクの高い」ログインとして定義できます。これにより、セキュリティポスチャを調整して、セキュリティ保護とスムーズなユーザーエクスペリエンスを両立させることが可能になります。
詳細については、こちらをご覧ください。
Breached Password Detectionとは何ですか?なぜ重要なのでしょうか?
Breached Password Detectionとは何ですか?なぜ重要なのでしょうか?
Breached Password Detectionは、データ侵害で流出が確認されている認証情報を使用してユーザーがサインアップまたはログインしようとした際にそれを特定することで、アプリケーションをアカウント乗っ取りから保護します。Auth0は、公表されたデータ侵害情報を監視し、それらのデータセットにユーザーの認証情報が含まれていないか確認します。流出が確認されている認証情報が検出された場合、Auth0はログインやサインアップの試行を自動的にブロックして漏洩パスワードの使用を防止し、アクセスの再開前にパスワードのリセットを要求します。また、ユーザーや管理者に通知して即座に対応を促すことも可能です。
詳細については、こちらをご覧ください。
Auth0のクレデンシャルガードとは何ですか?
Auth0のクレデンシャルガードとは何ですか?
クレデンシャルガードは、Auth0のBreached Password Detectionの上位版であり、より広範な領域をカバーして、流出した認証情報をはるかに迅速に特定できます。標準のBreached Password Detectionは、公開されるまでに数か月かかることがある公表済みのデータ侵害情報に依存していますが、クレデンシャルガードは、流出した認証情報を数時間以内に特定できます。流出が確認されている認証情報が検出されると、Auth0は直ちにその使用をブロックし、パスワードのリセットを要求するとともに、ユーザーまたは管理者に通知します。これにより、アカウント乗っ取りやクレデンシャルスタッフィング攻撃の被害拡大を未然に防ぐことができます。
詳細については、こちらをご覧ください。
Auth0はMFA用のハードウェアセキュリティキーをサポートしていますか?
Auth0はMFA用のハードウェアセキュリティキーをサポートしていますか?
はい。Auth0は、FIDO2認定のハードウェアセキュリティキー(YubiKeyなど)に対応しています。こうしたフィッシング耐性のある認証要素は、デバイスの物理的な所持を必須とすることで、強力な認証を実現します。