Seguridad incorporada. En cada paso.
Auth0 le ayuda a crear experiencias confiables con sistemas de defensa de la identidad por capas que impulsan el crecimiento, no la fricción.
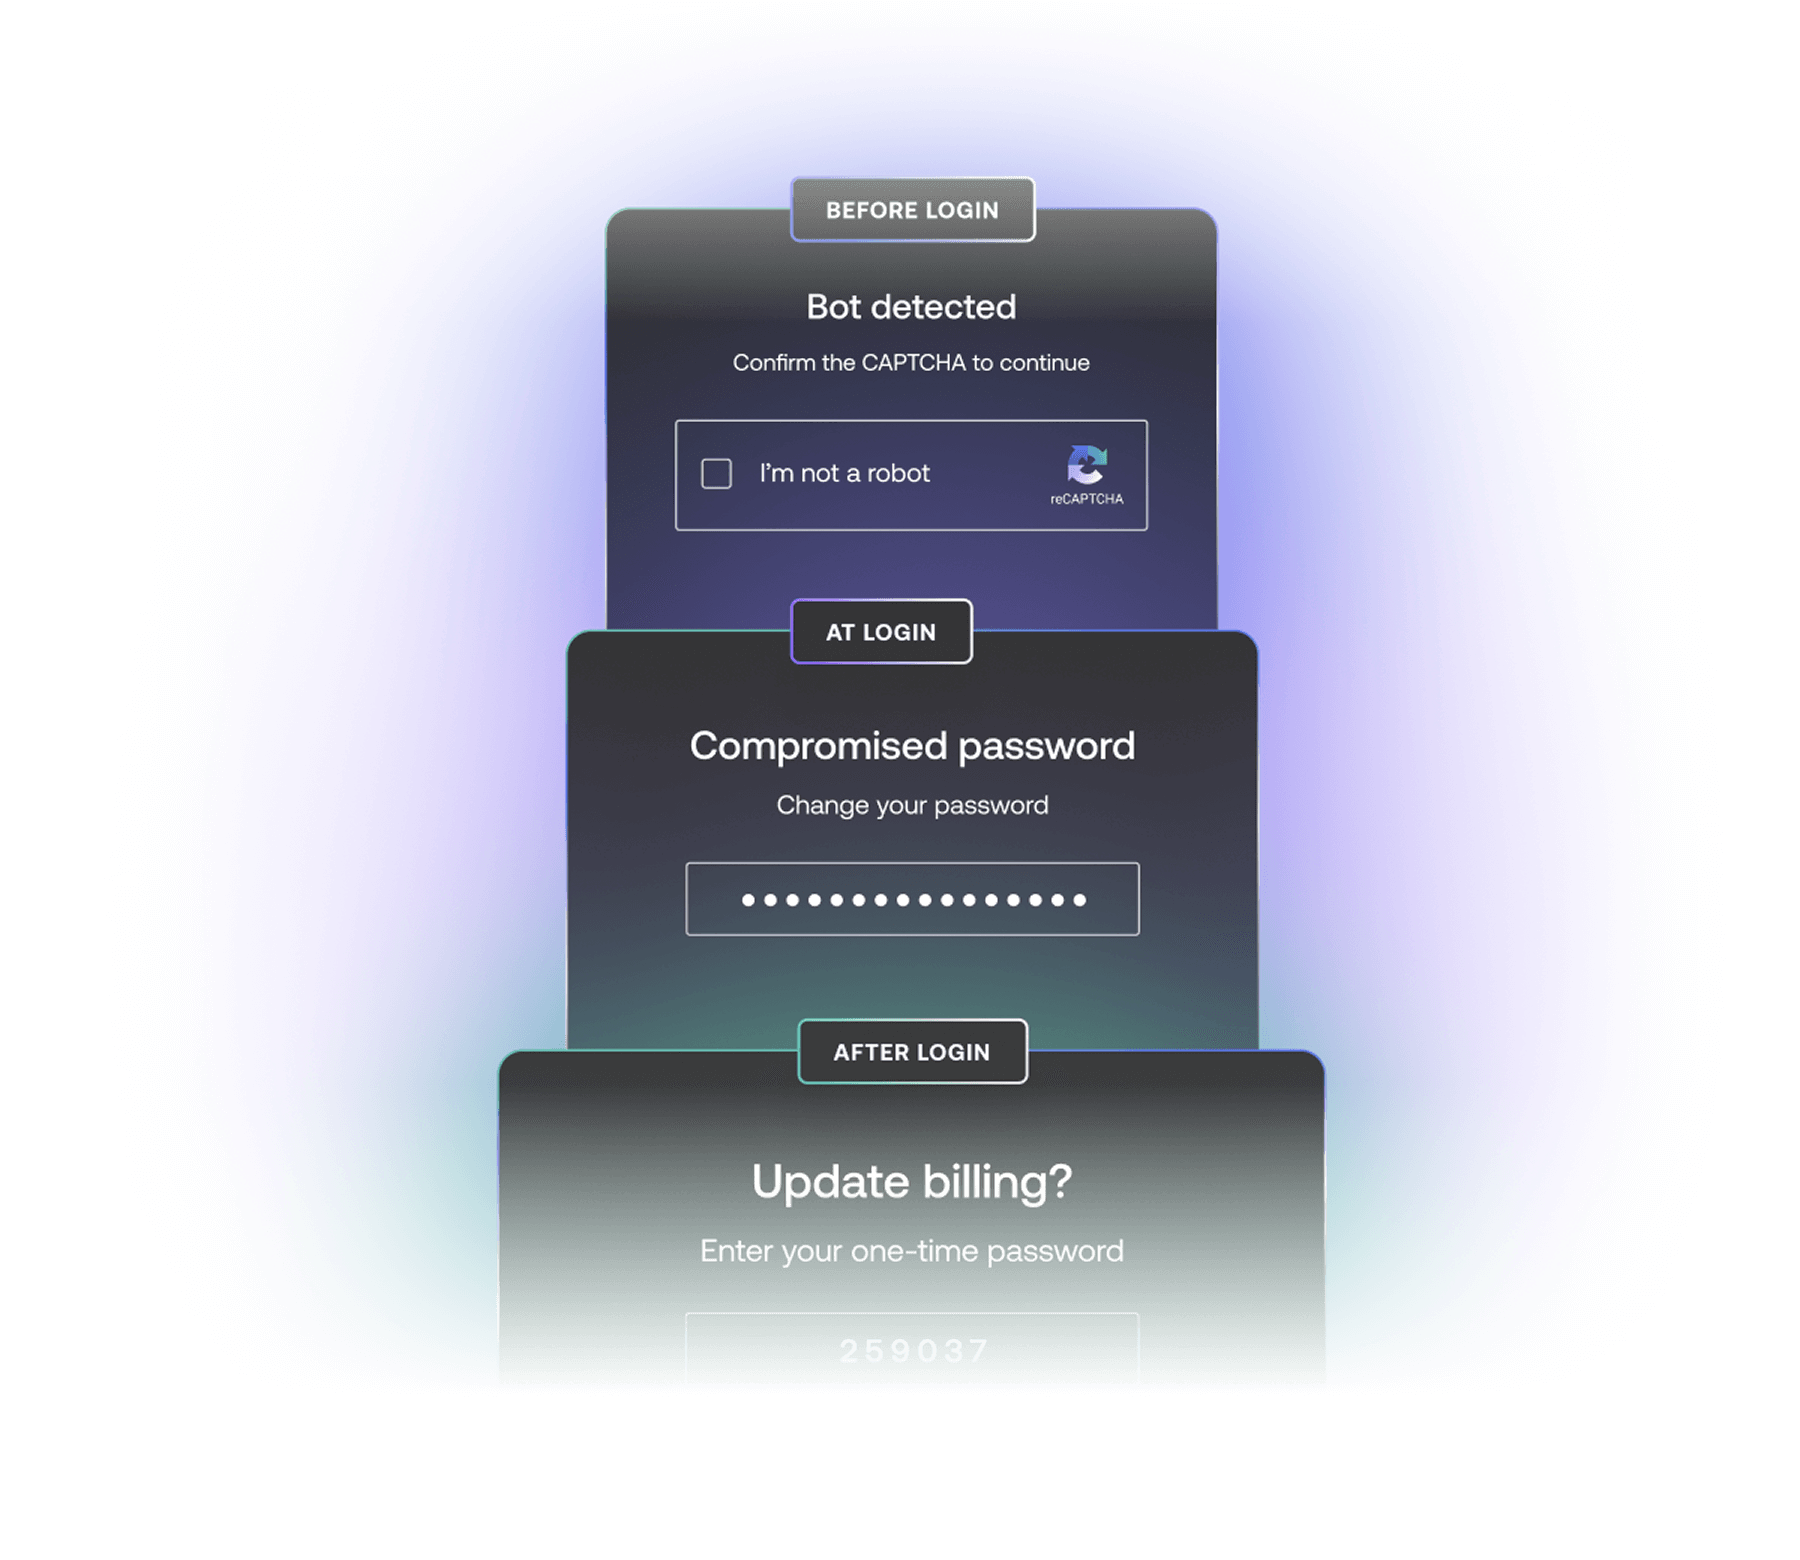
¿Cómo gestiona Auth0 la seguridad?
Nos encargamos de la seguridad de la identidad para que usted no tenga que hacerlo.

Ofrezca confianza en cada paso
La seguridad de la identidad integrada ayuda a ofrecer las experiencias confiables que sus clientes esperan. Convierta a los usuarios desconocidos en usuarios de confianza y recurrentes.

Proteja de forma más inteligente
Simplifique el acceso de usuarios de confianza y endurézcase ante las amenazas. Deje atrás las contraseñas, configure una política de Adaptive MFA para los riesgos, fortalezca la seguridad de las API y mucho más.

Ahorre tiempo y recursos
Automatice y orqueste los flujos de seguridad de la identidad con Actions (sin código y con código avanzado) y logre implementaciones más rápidas.
Protección en cada punto de contacto
La identidad es seguridad y es más que el <a href="https://auth0.com/features/single-sign-on">SSO</a> o una casilla de verificación de MFA. Adoptamos un enfoque multicapa para garantizar la seguridad en cada etapa del recorrido del cliente.
Bot Detection
Aproveche las más de 60 señales de riesgo y los modelos de detección basados en aprendizaje automático para detectar ataques automatizados, como registros falsos y relleno de credenciales, y responda con desafíos sencillos, como Auth Challenge.
Más información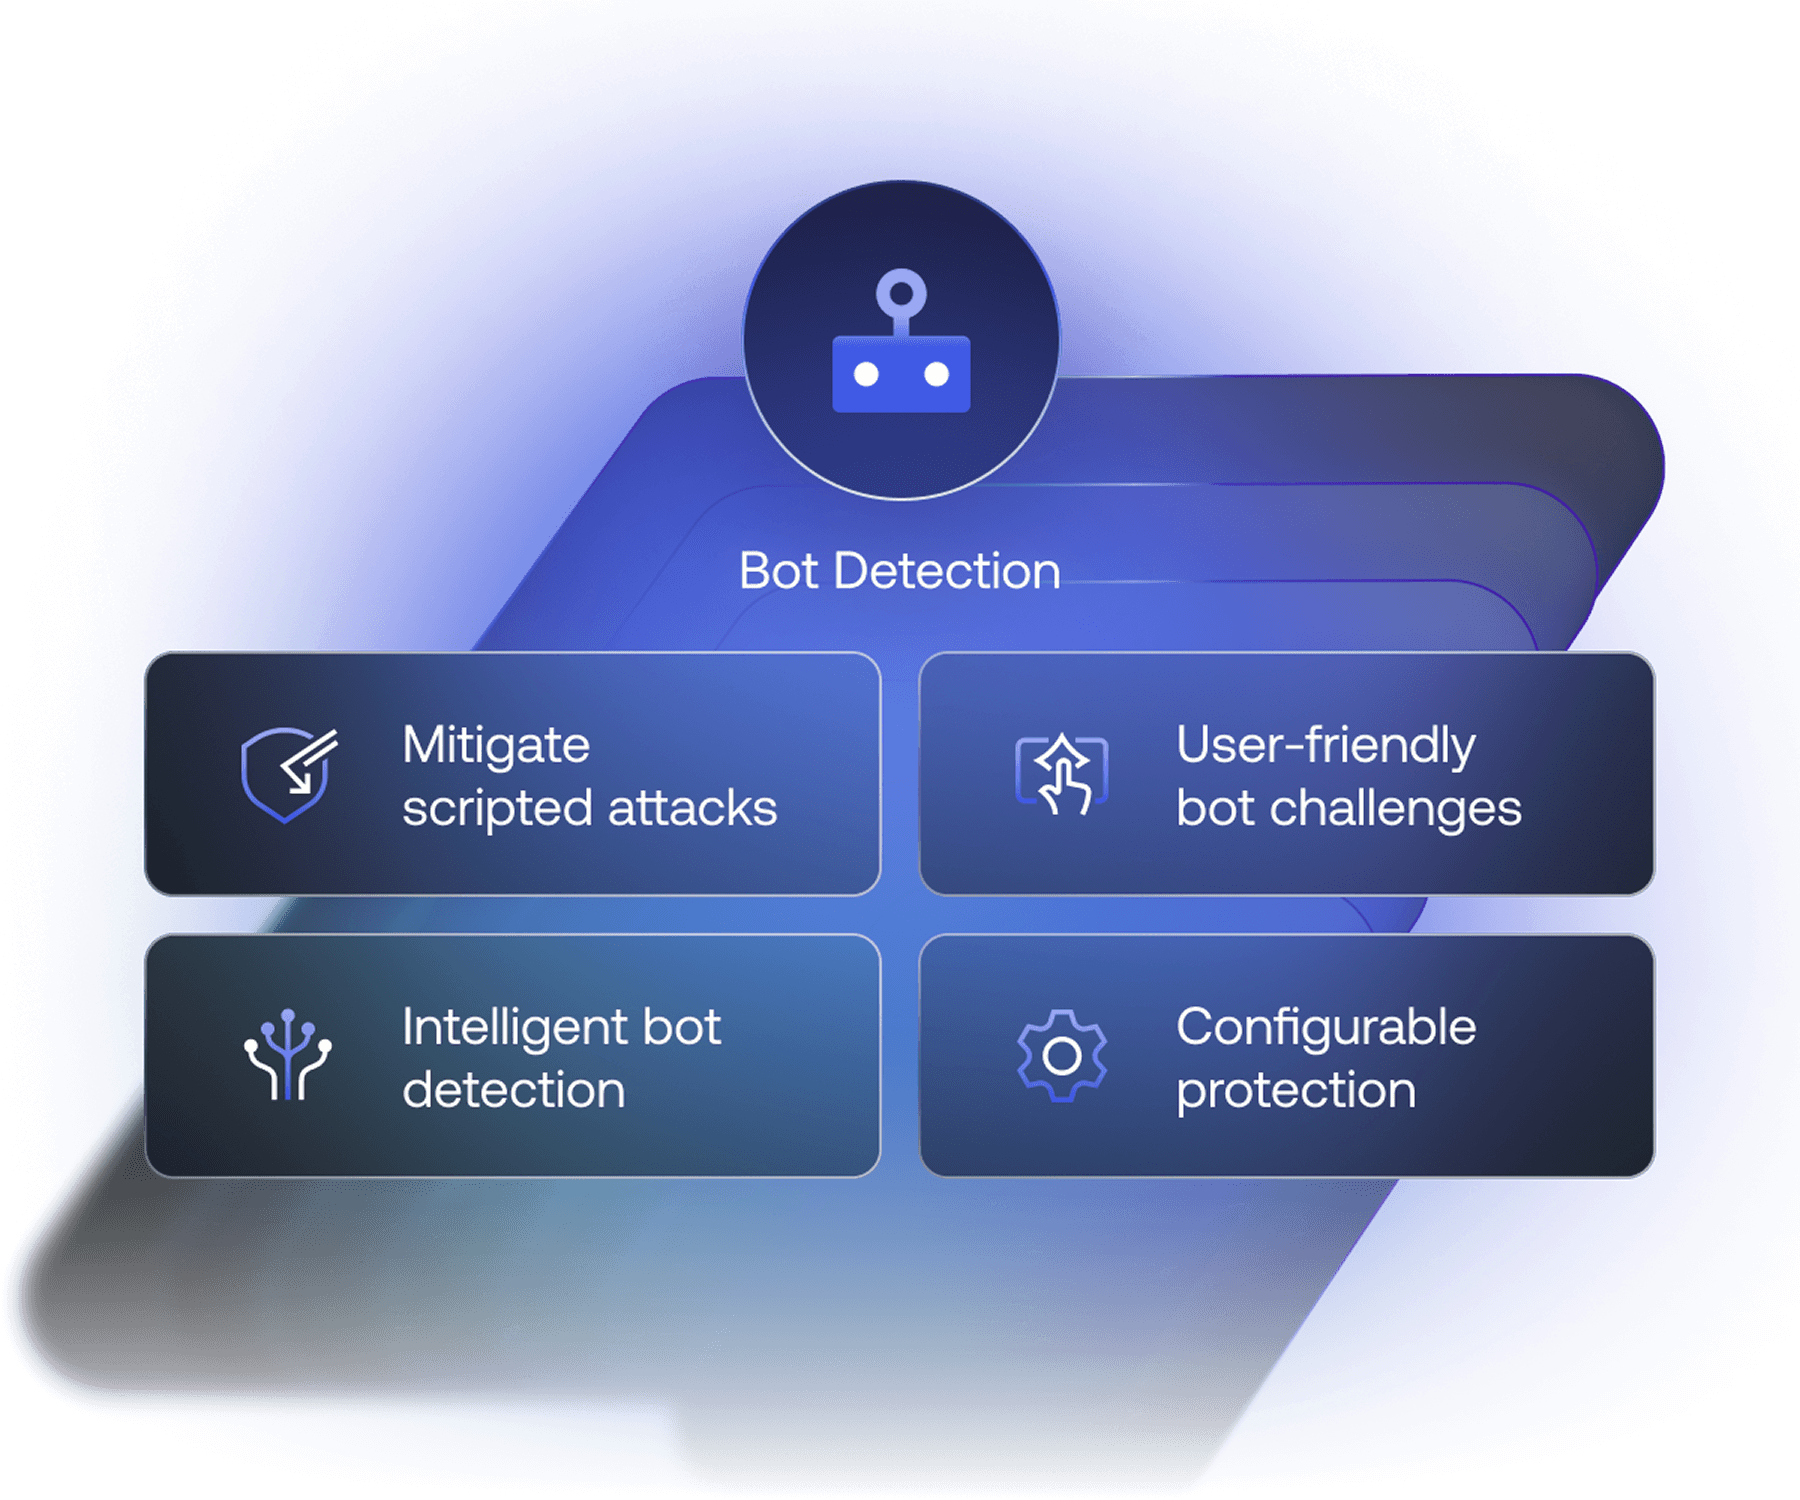
Lista de control de acceso de inquilinos
Detenga las amenazas conocidas incluso antes de que lleguen a su flujo de inicio de sesión. Filtre el tráfico sospechoso por IP, ASN, huella digital y ubicación geográfica, o aproveche las listas de inteligencia de amenazas seleccionadas por Auth0 para proteger sus aplicaciones y responder más rápido.
Más información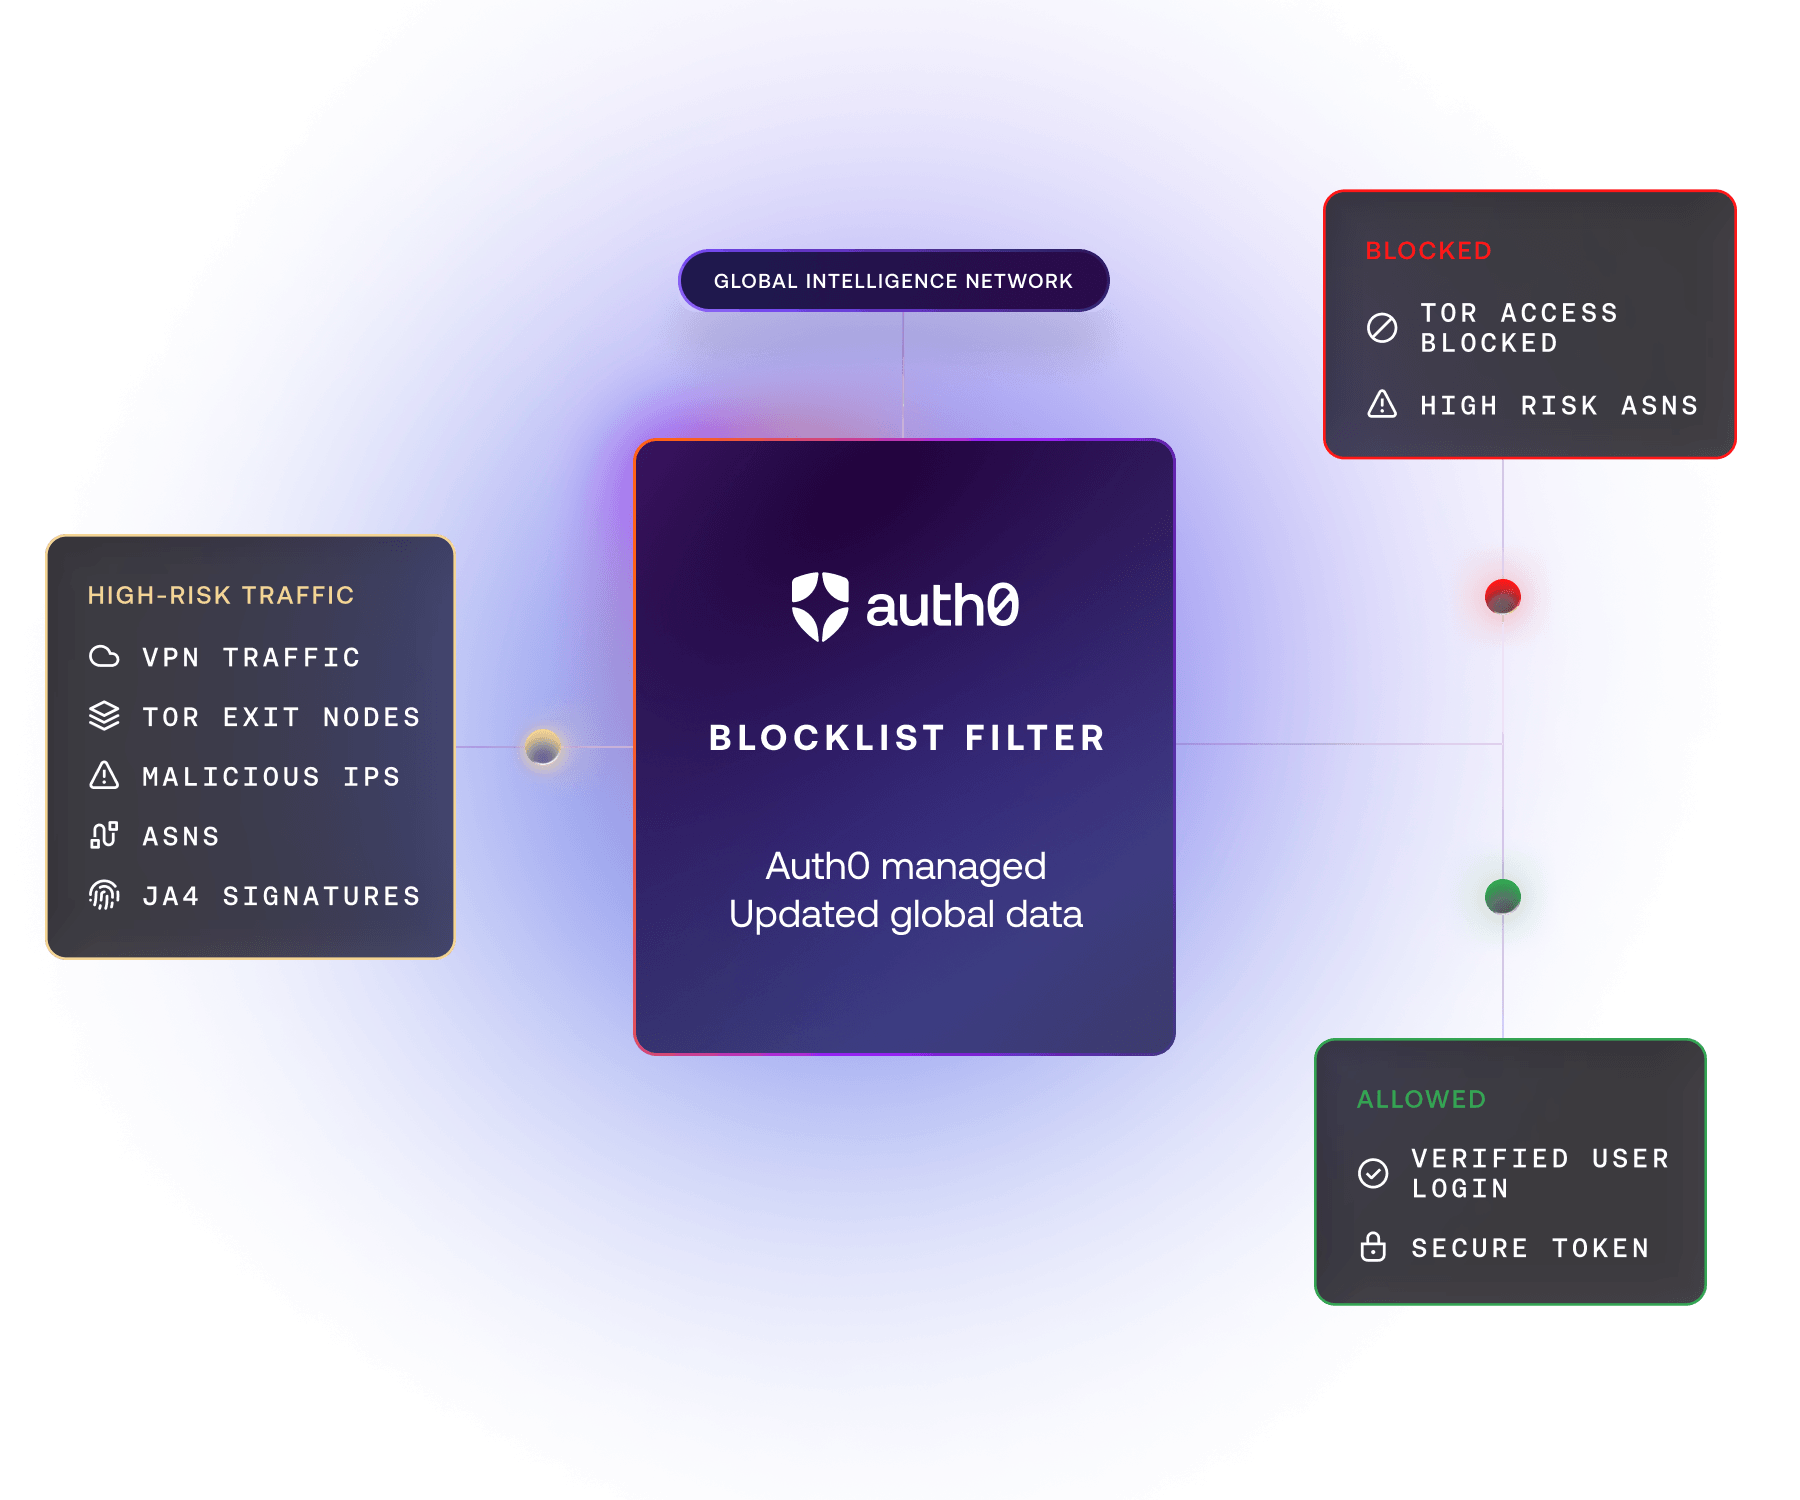
Señales complementarias
Refuerce la seguridad con una defensa multicapa que combine Attack Protection de Auth0 con señales de inteligencia de amenazas de terceros. Obtenga la visibilidad granular necesaria para activar desafíos escalonados más inteligentes y basados en riesgos.
Más información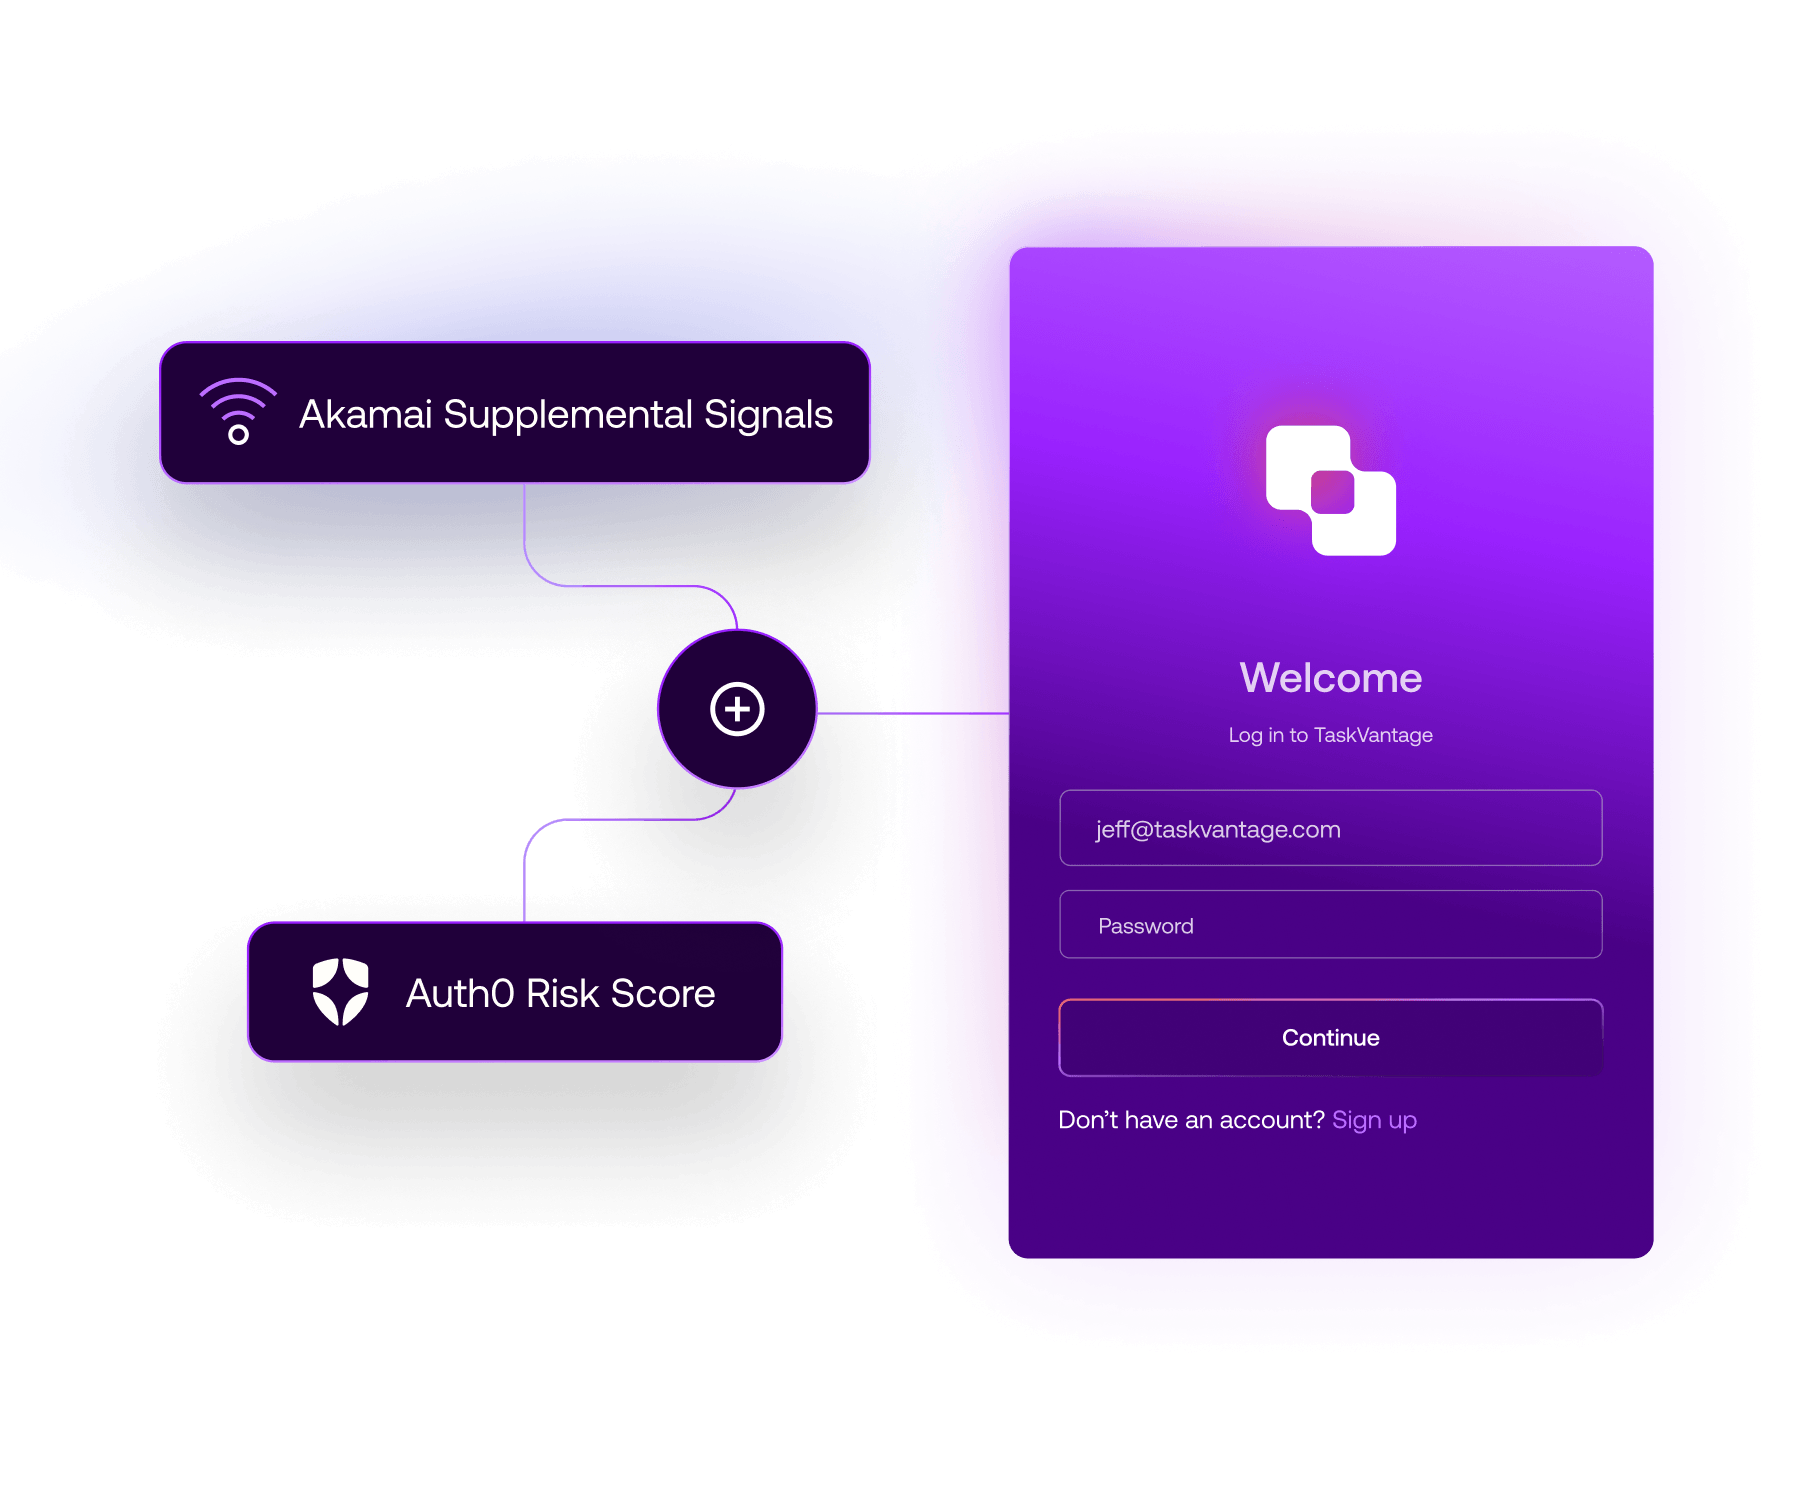
Protección contra fuerza bruta
Evite ataques de alta velocidad contra una única cuenta de usuario al detectar intentos repetidos de inicio de sesión fallidos, bloquear la IP y alertar al usuario afectado.
Más información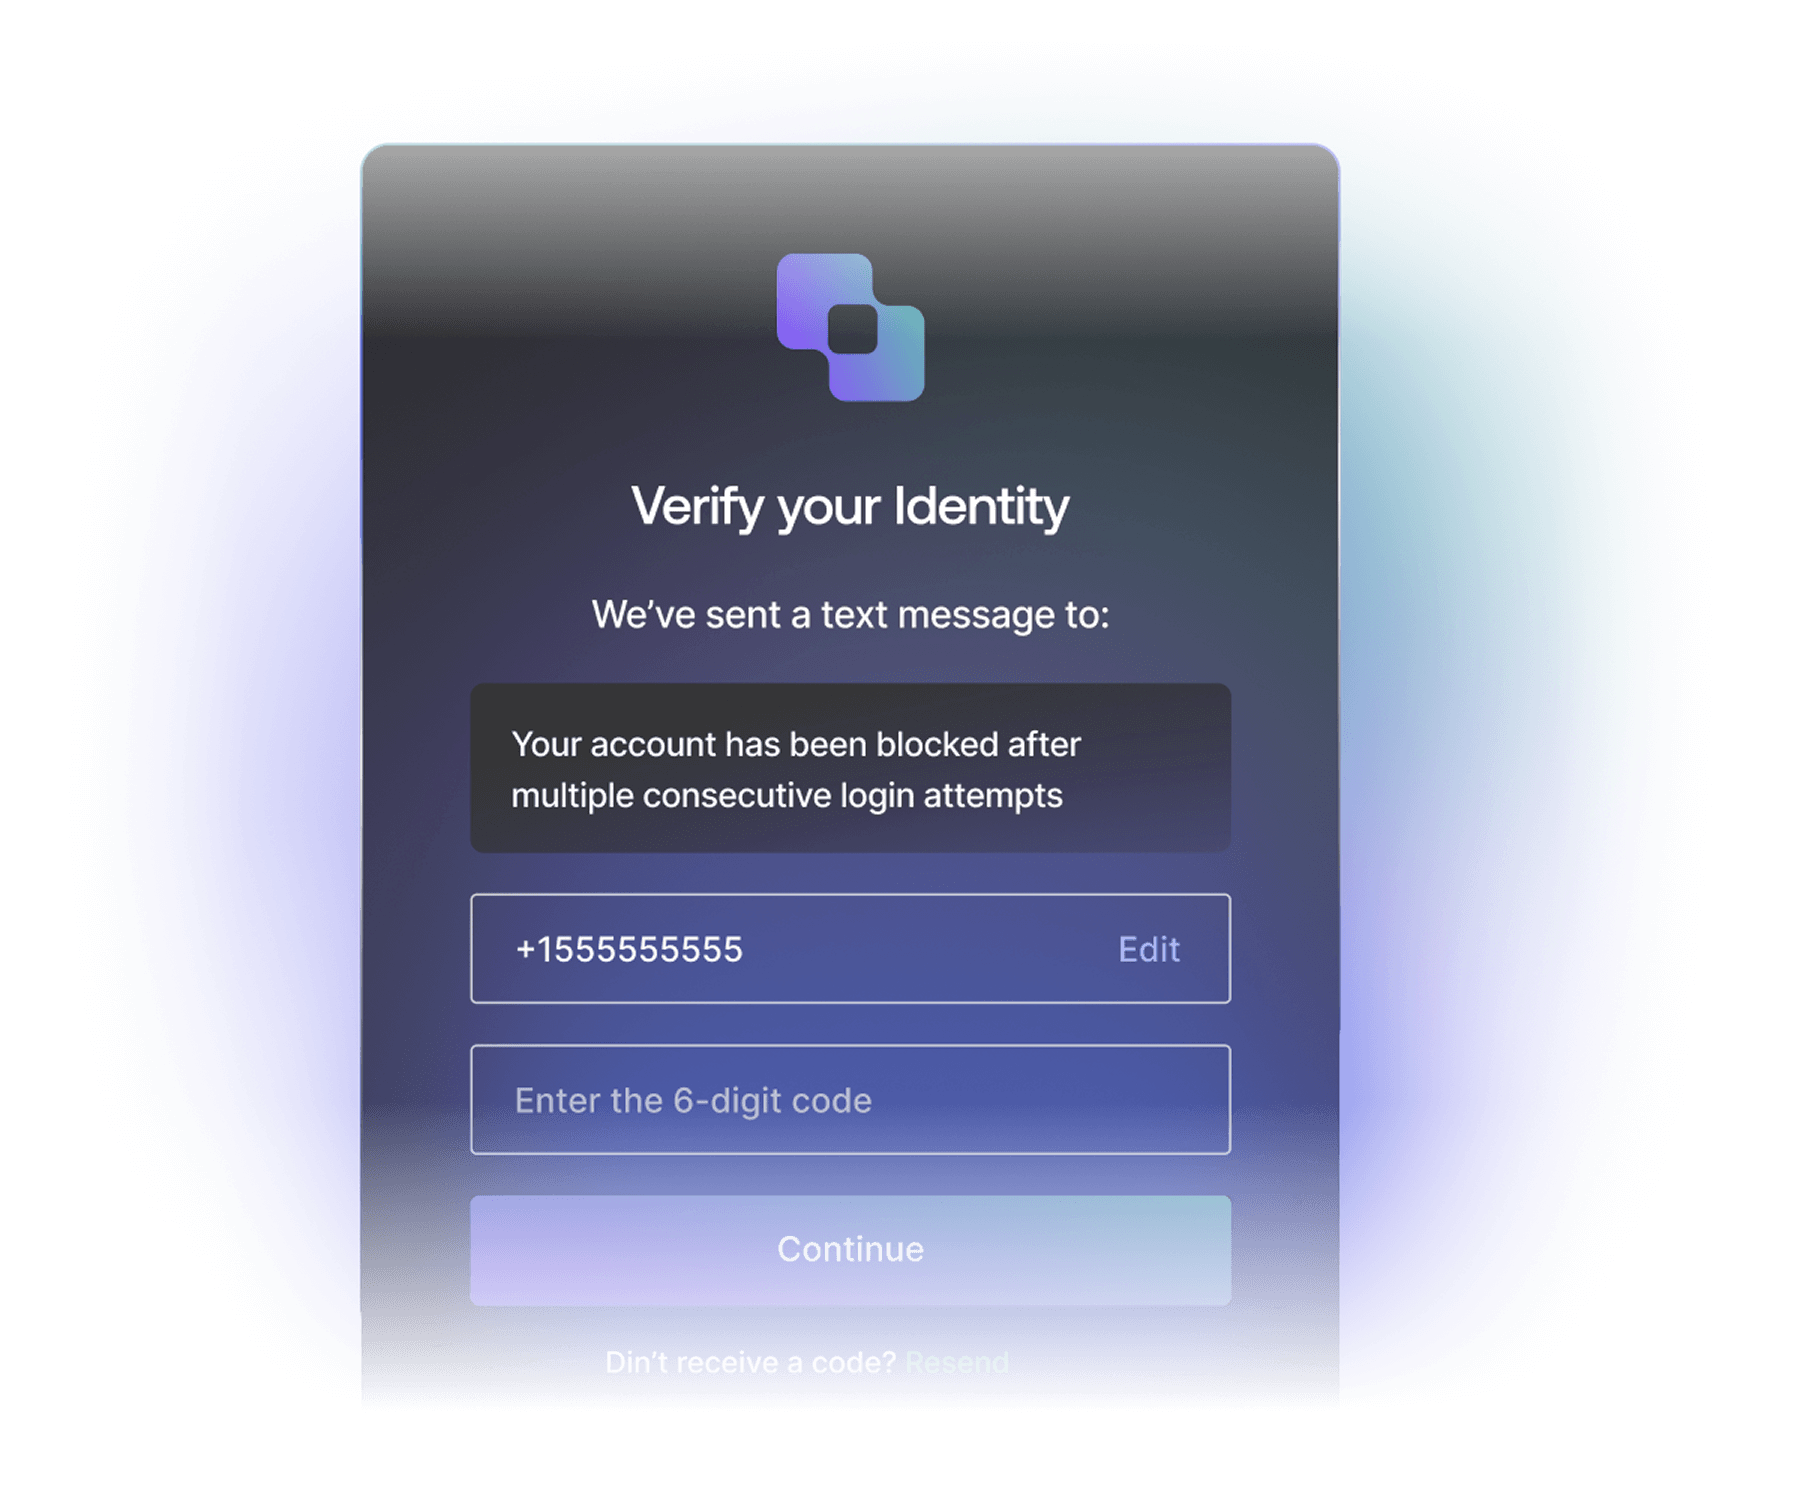
Limitación de IP sospechosa
Evite ataques de alta velocidad contra varias cuentas de usuario. Detecte y bloquee el tráfico de cualquier dirección IP que intente con rapidez demasiados inicios de sesión o registros.
Más información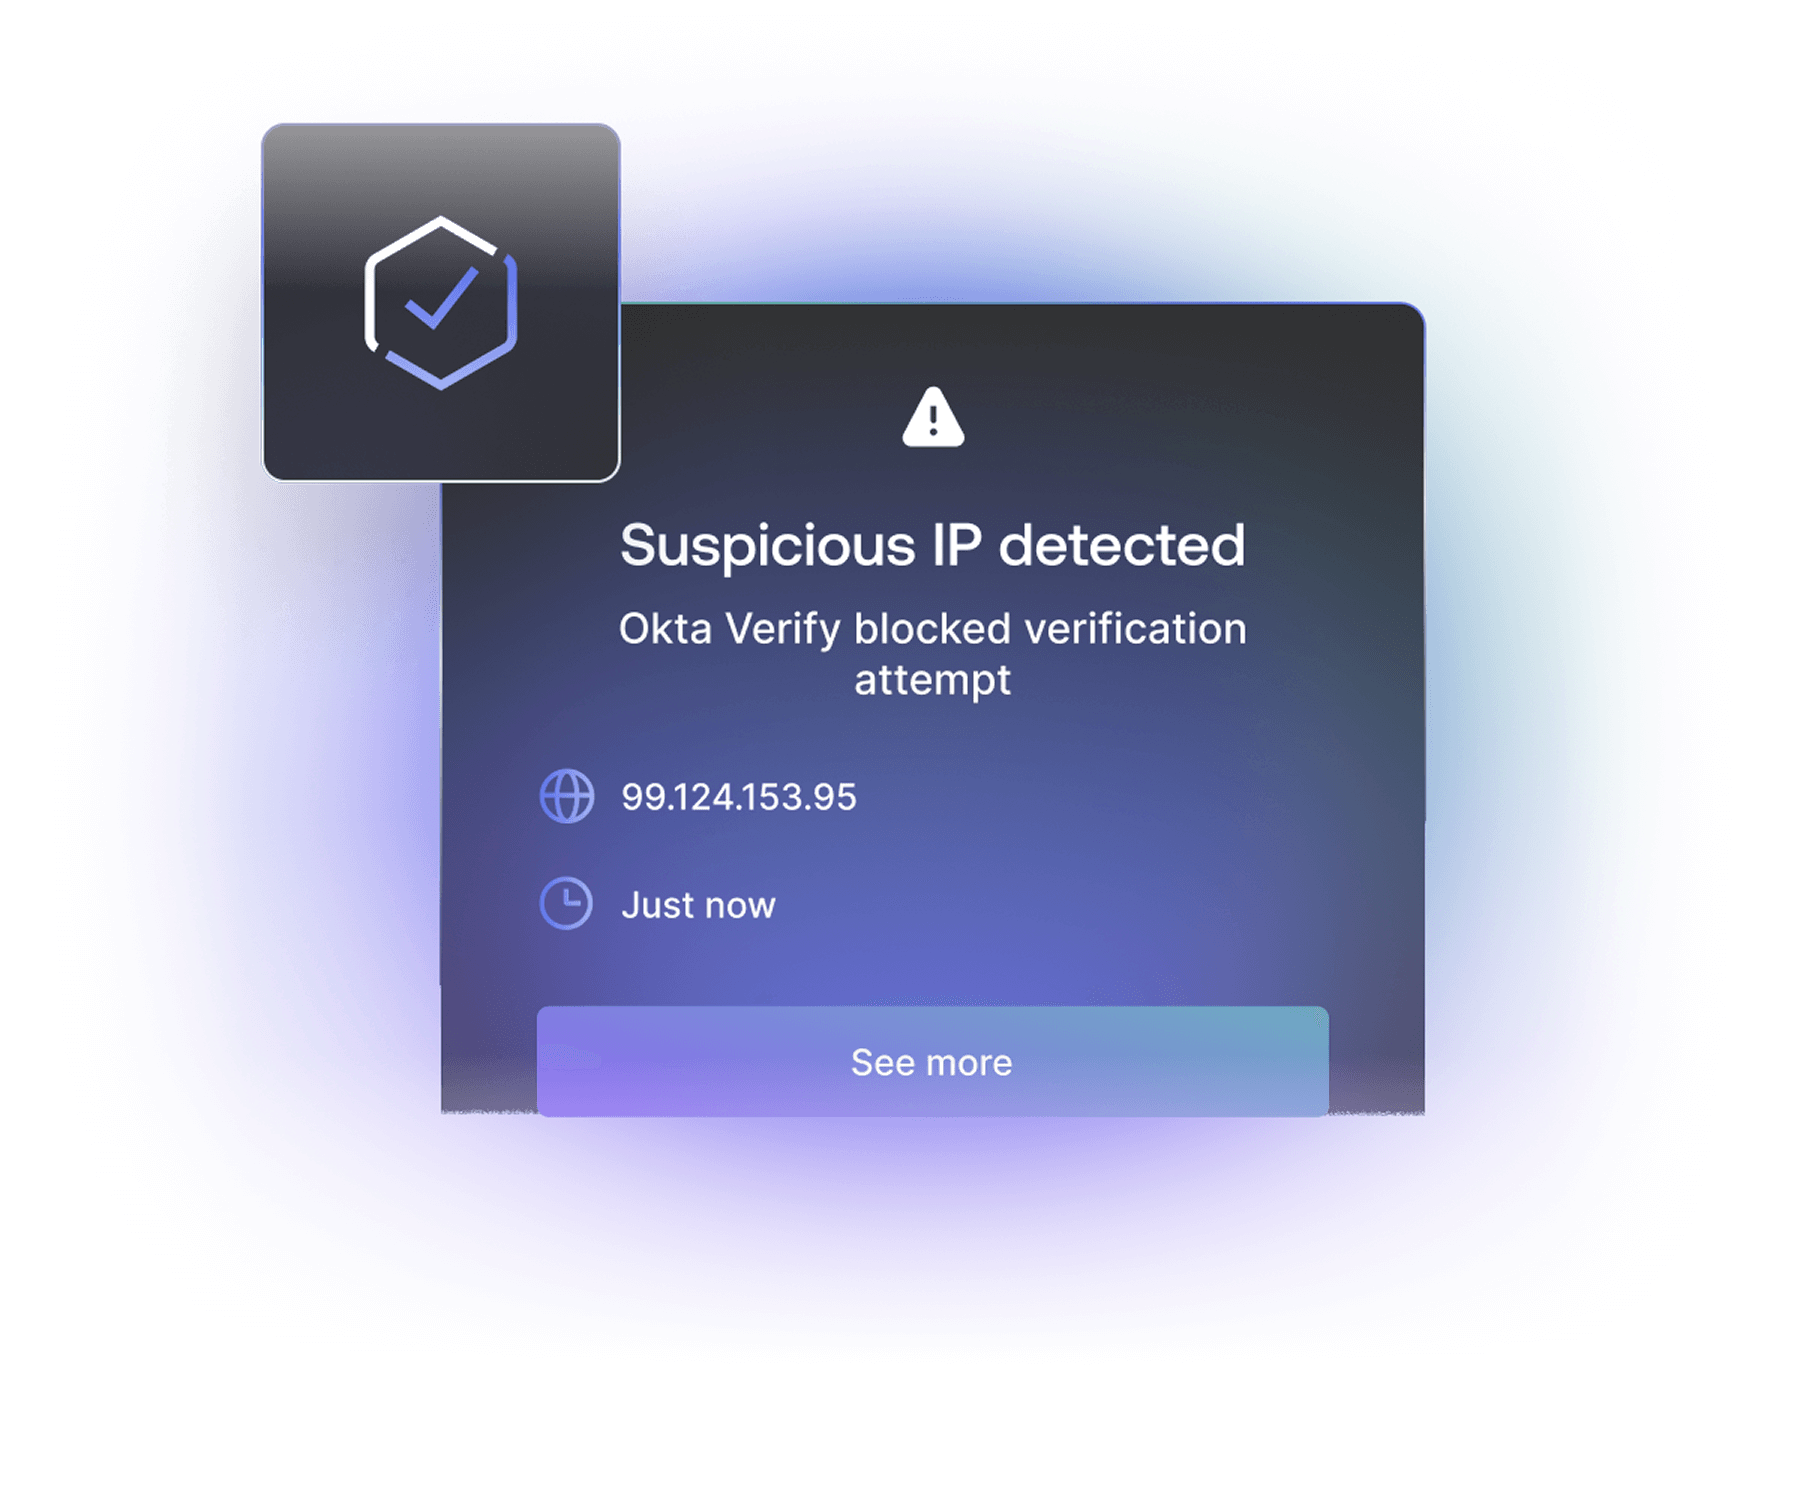
Passwordless
Ofrezca alternativas más seguras y sencillas que las contraseñas, como claves de acceso resistentes al phishing. Permita a los usuarios iniciar sesión de forma rápida y segura, del mismo modo que desbloquean sus dispositivos móviles.
Más información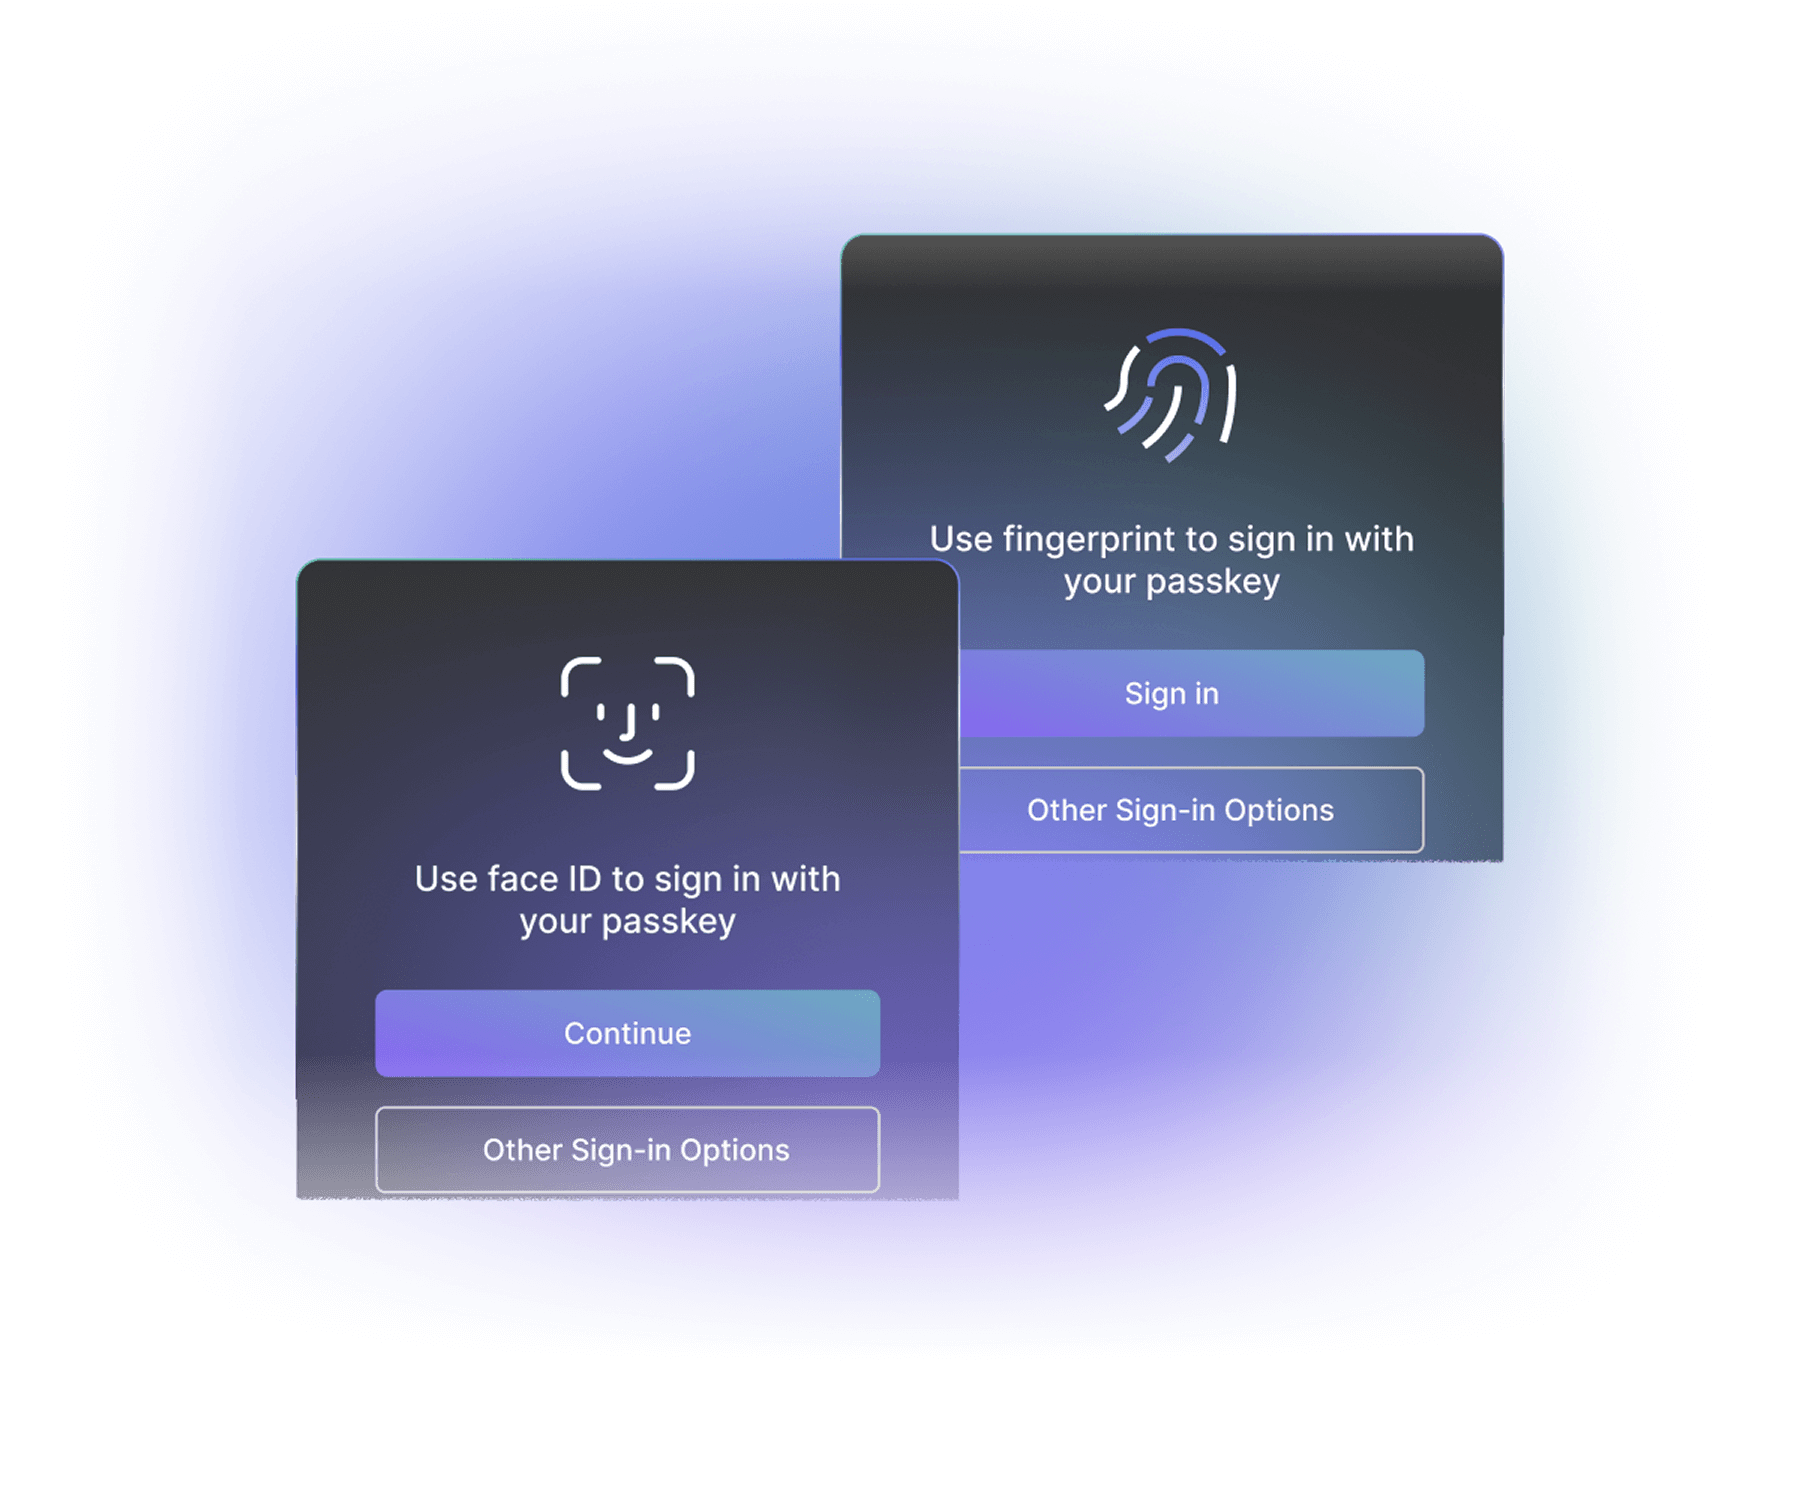
Breached Password Detection
Evite el uso de credenciales filtradas durante registros, inicios de sesión o restablecimientos de contraseña. Detecte el uso de credenciales filtradas, bloquee el acceso y notifique al usuario en tiempo real.
Más información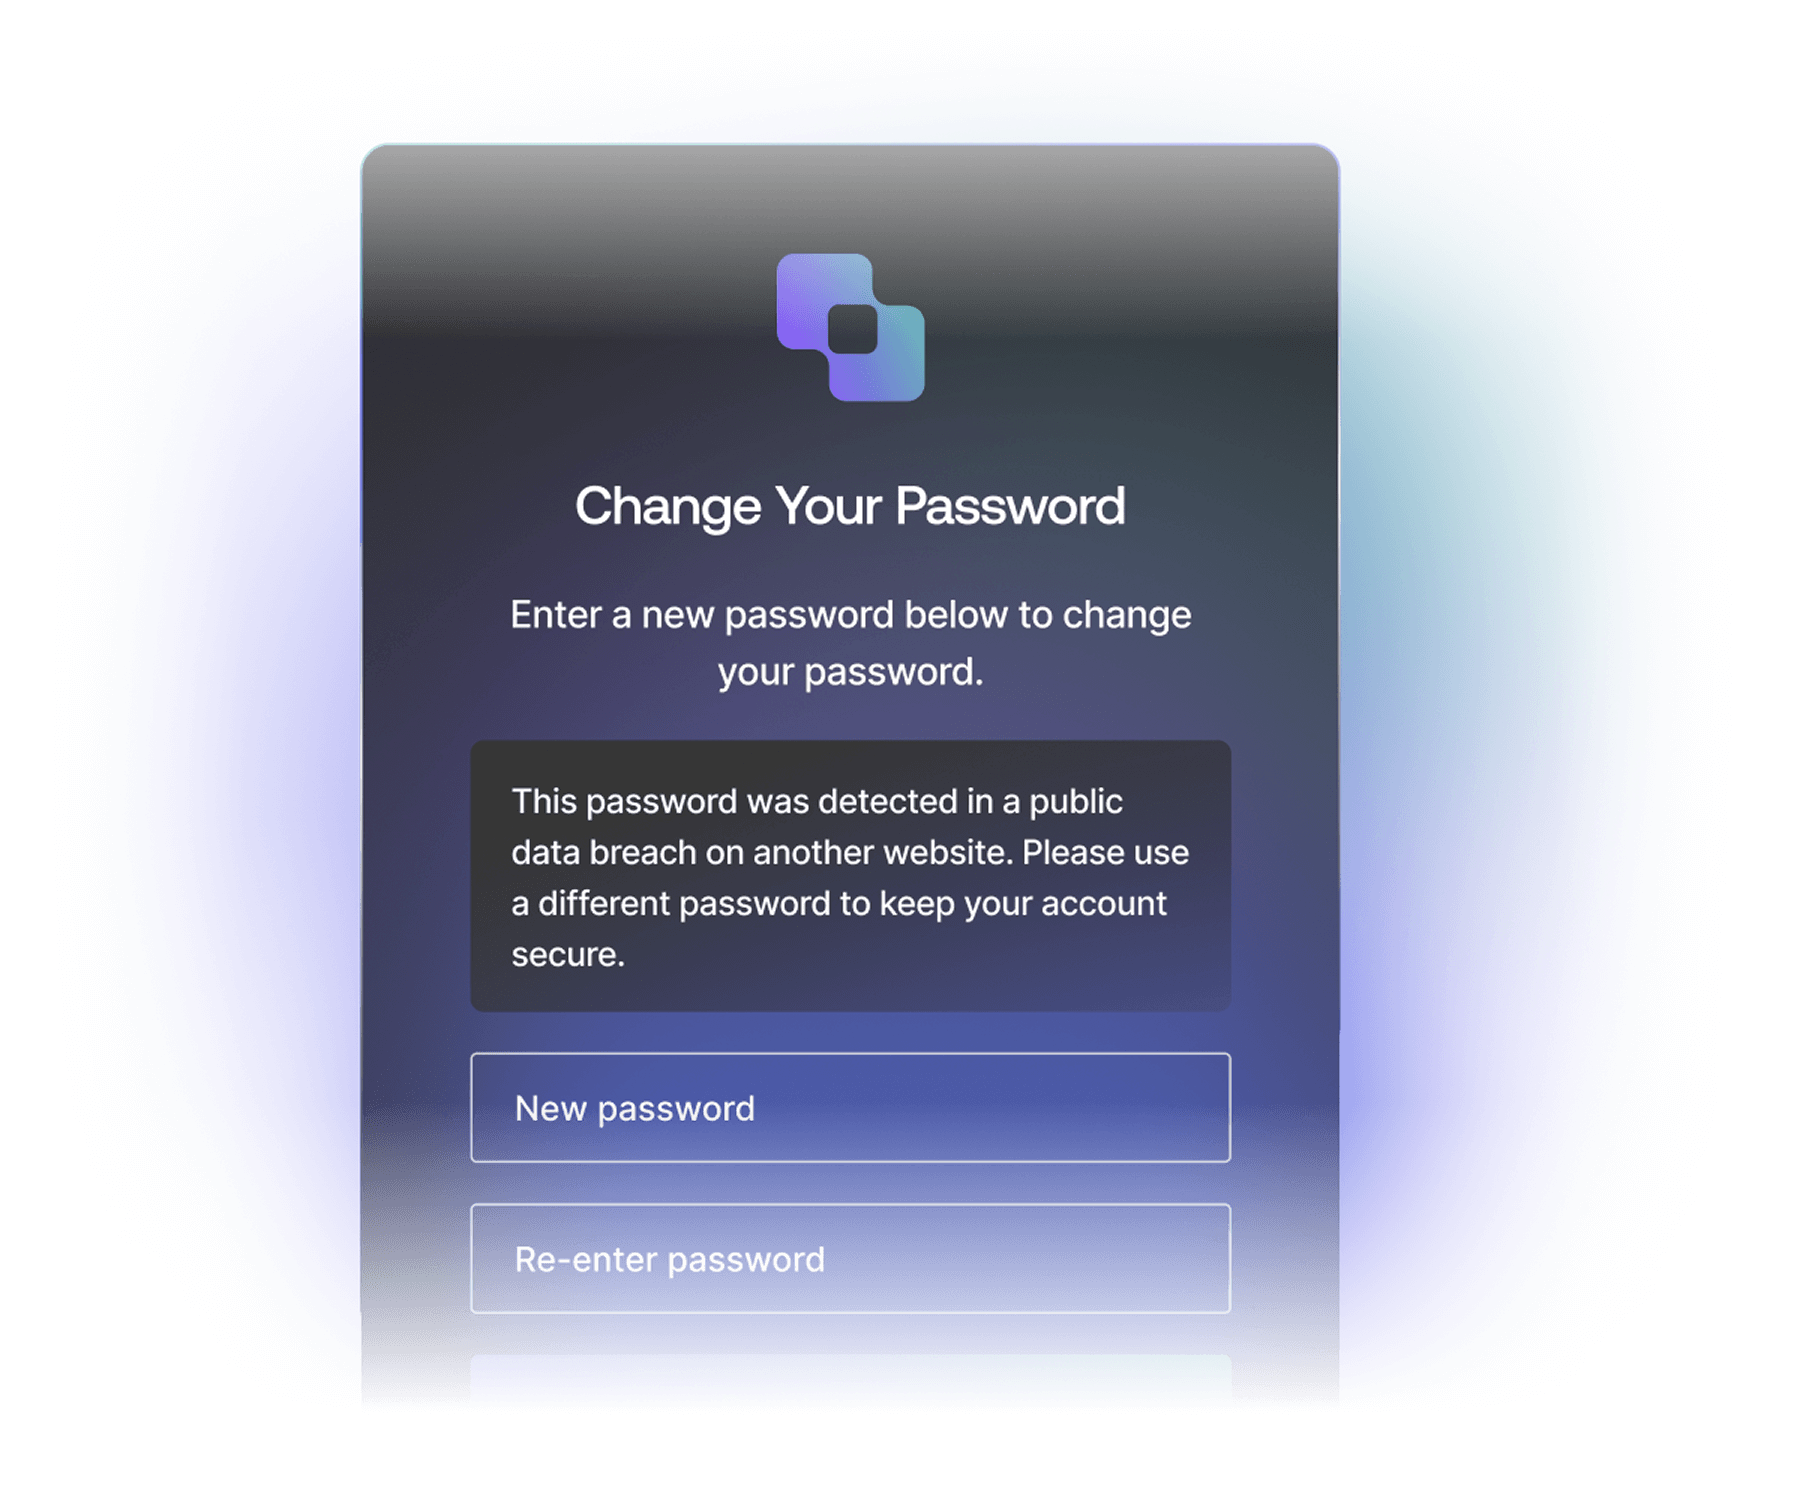
Credential Guard
Nuestra versión avanzada de Breached Password Detection. Detecte más rápido credenciales filtradas gracias a un equipo de seguridad especializado y compatibilidad con más de 35 idiomas y más de 200 regiones.
Más información
Adaptive MFA
Establezca una política de MFA contextual y escalonada para evaluar señales de riesgo, como nuevos dispositivos, redes y ubicaciones, e IP no confiables. Use la puntuación de riesgo predeterminada o configure políticas escalonadas para que se solicite la MFA solo cuando el riesgo sea elevado.
Más información
Protección de sesión continua
Supervise y gestione las sesiones de usuario con lógica personalizada en Actions. Evite el secuestro de sesiones y revoque las sesiones sospechosas. Establezca tiempos de espera personalizados para los tokens de sesión o actualización.
Más información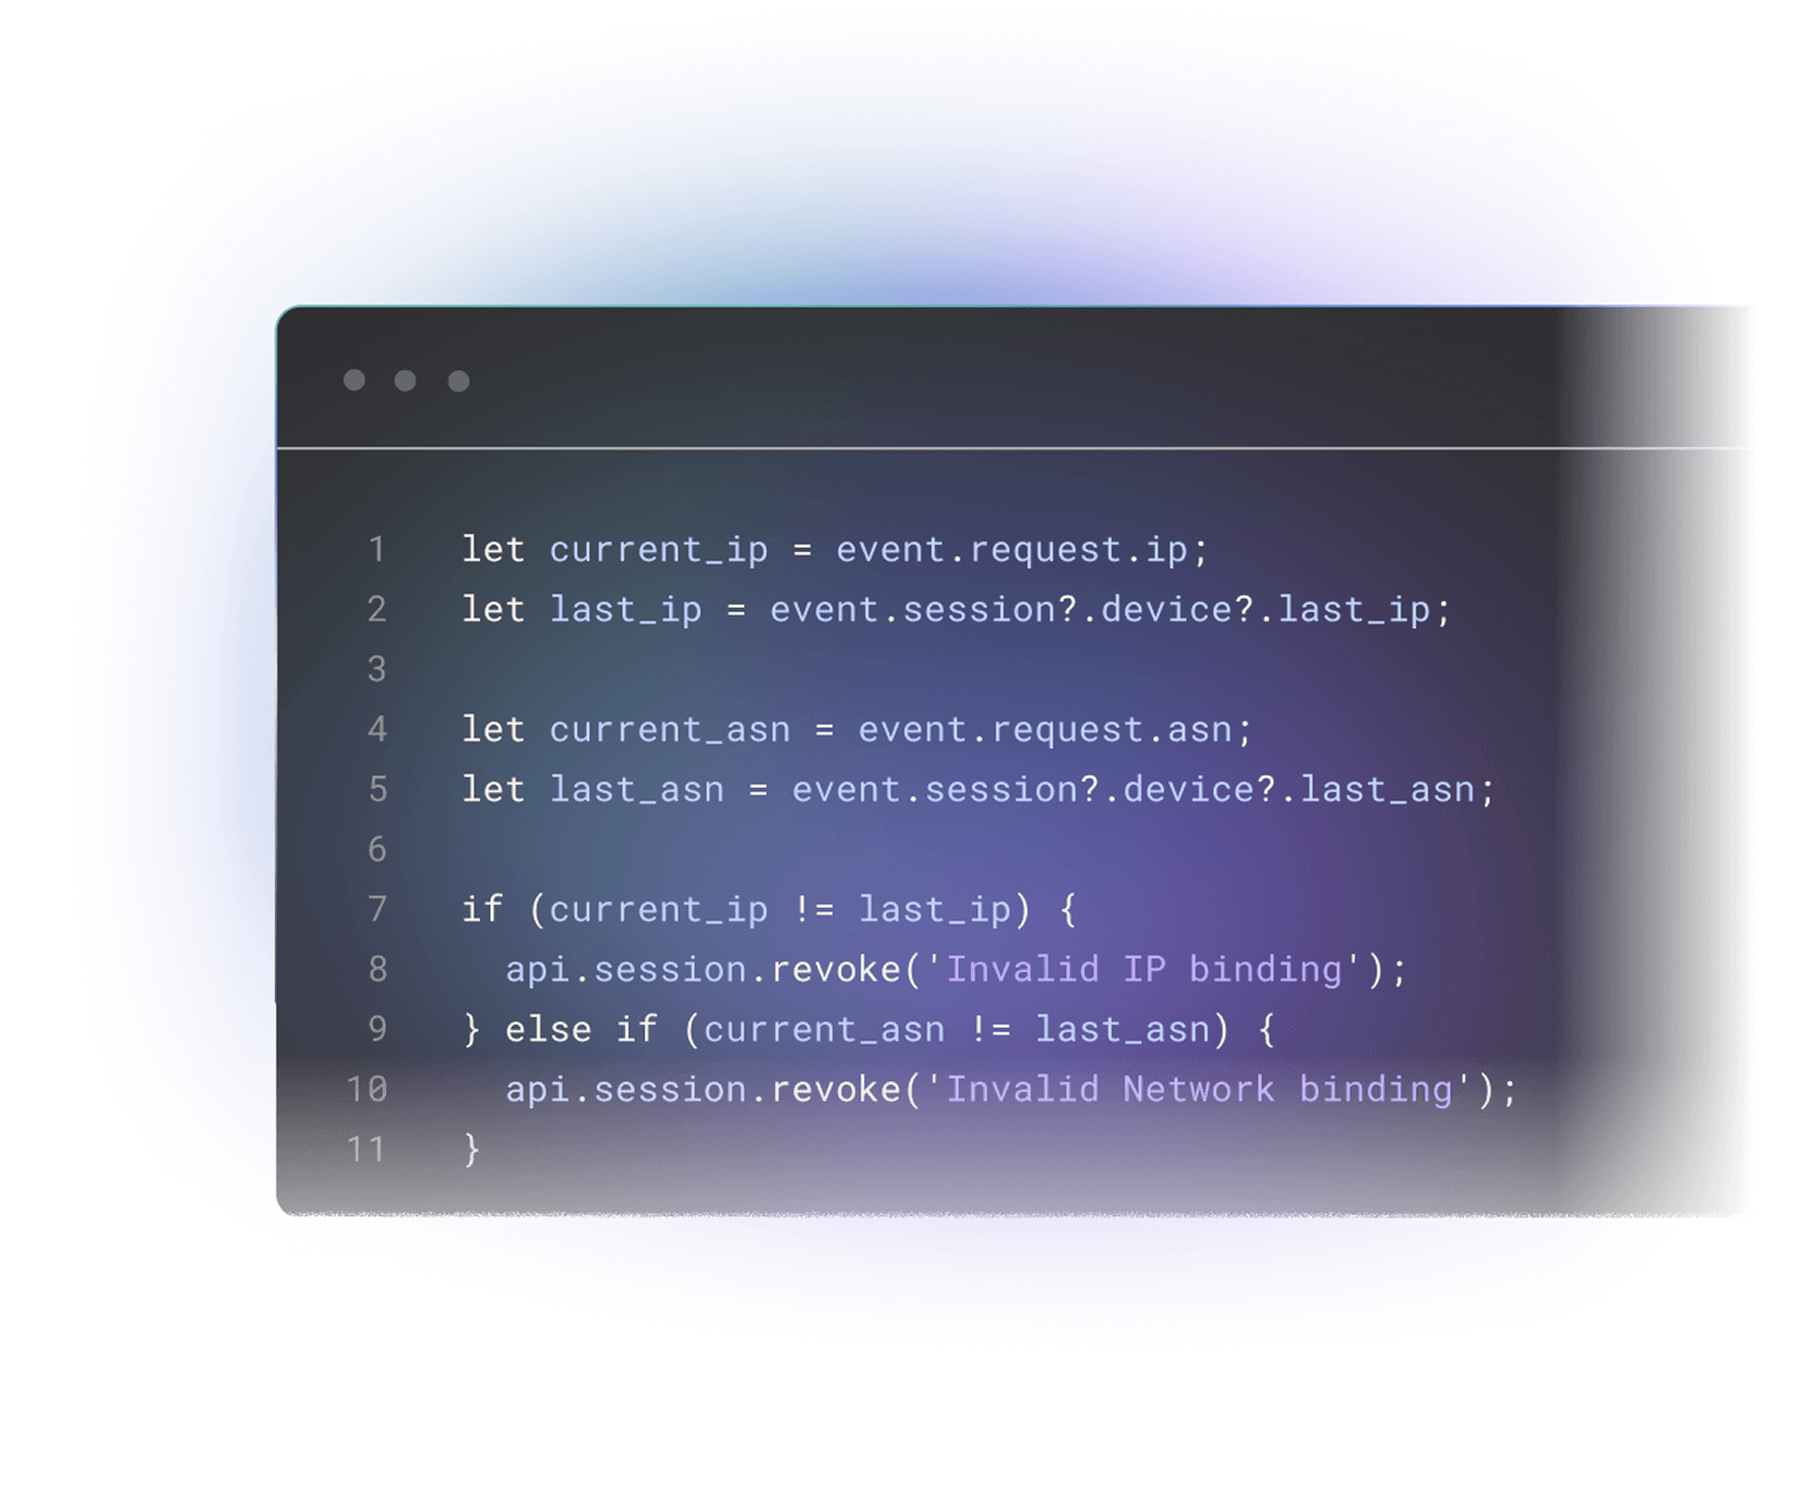
Highly Regulated Identity
Configure niveles escalonados de seguridad y privacidad de las interacciones confidenciales con los clientes mediante la autenticación reforzada de clientes (SCA) y las API de grado financiero (FAPI). Controle más sus claves de cifrado para cumplir con sus requisitos normativos gracias a las claves gestionadas por el cliente.
Más información
Universal Logout
Mejore la seguridad de sus clientes empresariales con Okta Workforce Identity, que cierra automáticamente la sesión de los usuarios en las aplicaciones SaaS cuando se produce un cierre de sesión o un evento de desaprovisionamiento.
Más información
Mejore su postura de seguridad
¿Qué tan resiliente es su organización? Estas herramientas de observación de Auth0 le ayudan a adoptar un enfoque proactivo en la protección y a reducir los tiempos de respuesta para la detección y el saneamiento de amenazas.
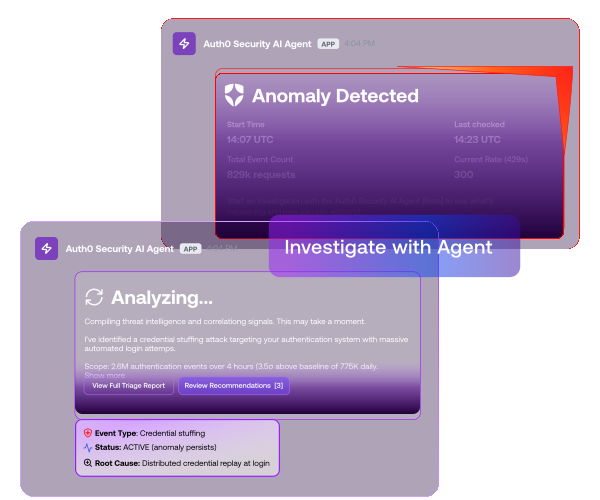
Un agente que supervisa a su inquilino de Auth0 en busca de ataques basados en la identidad, envía una notificación y guía a su equipo para encontrar una solución. Usted aprueba cada acción antes de que se realice.
Transmita la actividad relevante de los registros de Auth0 a herramientas SIEM y SOAR de terceros para acelerar la detección y la respuesta. Con lógica empresarial personalizada, automatice la respuesta a amenazas de seguridad, interrupciones del servicio, registros nuevos y mucho más.
Más informaciónDetecte los ataques y responda a ellos con mayor rapidez gracias a un panel de control con herramientas de observación en tiempo real. Obtenga información valiosa sobre eventos de identidad, anomalías y eficacia. Configure alertas de umbral personalizadas y reciba notificaciones que se integran fácilmente con las herramientas SIEM.
Más información

“Si hubiéramos tenido que desarrollar por nuestra cuenta la autenticación multifactor (MFA) o la protección contra ataques de fuerza bruta, creo que habríamos necesitado cinco, seis o incluso siete desarrolladores para implementar y mantener el proyecto”.
Alessandro Orru
Gerente sénior de ingeniería, Moneyfarm

“ [Nuestros ingenieros] no tienen que desarrollar toda la seguridad a su alrededor, no tienen que lidiar con la gestión desde la perspectiva de nuestro equipo de bases de datos ni tampoco tienen que gestionar nombres de usuario ni contraseñas. Todo eso ya no nos corresponde ”.
Scott Scherer
CIO, Jersey Mike's

“La seguridad es un recurso muy valioso que podemos obtener de Auth0 en lugar de desarrollarlo nosotros. Al delegar esta tarea en un producto como Auth0, podemos lograr más agilidad y centrarnos únicamente en la funcionalidad principal de nuestro negocio”.
Antony Sohal
Director de Plataformas de Datos, Dunelm
Auth0 Marketplace
La seguridad es un trabajo en equipo. Descubra y active las integraciones que necesita para su pila de seguridad.



Preguntas frecuentes
¿Puedo bloquear el tráfico malicioso por IP o ubicación geográfica?
¿Puedo bloquear el tráfico malicioso por IP o ubicación geográfica?
Sí. Auth0 permite bloquear o autorizar el tráfico mediante una lista de control de acceso de inquilinos (ACL) basada en la dirección IP, el ASN, la huella digital del dispositivo o la ubicación geográfica. Esto ayuda a detener las solicitudes maliciosas, como los ataques de alta velocidad o el tráfico procedente de regiones de riesgo, antes de que lleguen a su flujo de inicio de sesión.
¿Cómo protege Auth0 contra los ataques de fuerza bruta y relleno de credenciales?
¿Cómo protege Auth0 contra los ataques de fuerza bruta y relleno de credenciales?
Auth0 utiliza un enfoque de defensa por capas para mejorar la seguridad antes, durante y después del inicio de sesión. Las amenazas a la identidad, como los ataques de fuerza bruta y el relleno de credenciales, se abordan a lo largo de todo el flujo de autenticación (no solo en el momento de iniciar sesión) para reducir el riesgo en cada etapa del recorrido del cliente. Combina varios controles de seguridad coordinados, que incluyen protección contra ataques de fuerza bruta, Suspicious IP Throttling y detección de contraseñas filtradas. En conjunto, estas medidas de protección ayudan a detectar y bloquear los intentos de inicio de sesión automatizados, limitar los fallos reiterados y evitar el uso de credenciales filtradas conocidas.
Obtenga más información aquí
¿Auth0 detecta bots y evita registros falsos?
¿Auth0 detecta bots y evita registros falsos?
Sí. Auth0 incluye Bot Detection para identificar y mitigar ataques automatizados, como el relleno de credenciales y la creación de cuentas falsas. Utiliza modelos estadísticos, reputación de IP y análisis de patrones de tráfico para detectar cuándo es probable que la actividad de inicio de sesión o registro provenga de un bot. Cuando se detecta un riesgo, Auth0 puede activar una verificación adicional para reducir el comportamiento abusivo de los bots y minimizar las molestias para los usuarios legítimos.
Obtenga más información aquí
¿Cómo mejora Adaptive MFA la seguridad durante el inicio de sesión?
¿Cómo mejora Adaptive MFA la seguridad durante el inicio de sesión?
Adaptive MFA evalúa cada intento de inicio de sesión utilizando señales contextuales, como el dispositivo, la ubicación y la reputación de la IP. Si el inicio de sesión se considera de alto riesgo (puntuación de confianza baja), Auth0 activa un desafío escalonado de MFA. Solamente solicita verificación adicional a los usuarios cuando el riesgo es alto, lo que equilibra la seguridad eficiente con una experiencia de usuario fluida.
Obtenga más información aquí
¿Puedo configurar desafíos de MFA específicos en función de las evaluaciones de riesgo en Adaptive MFA de Auth0?
¿Puedo configurar desafíos de MFA específicos en función de las evaluaciones de riesgo en Adaptive MFA de Auth0?
Sí, puede personalizar cuándo solicitar un desafío en función de la información de los evaluadores de riesgos. Puede definir qué constituye un inicio de sesión de “alto riesgo”, como un inicio de sesión desde una región geográfica específica o un dispositivo que no se usó en 30 días. Esto permite ajustar su postura de seguridad para equilibrar la protección con una experiencia de usuario fluida.
Obtenga más información aquí
¿Qué es Breached Password Detection y por qué es importante?
¿Qué es Breached Password Detection y por qué es importante?
La función Breached Password Detection ayuda a proteger su aplicación contra la apropiación de cuentas, ya que identifica cuándo los usuarios intentan registrarse o iniciar sesión con credenciales que se encontraron en filtraciones de datos conocidas. Auth0 supervisa las filtraciones de datos que se hacen públicas y comprueba si las credenciales de un usuario aparecen en esos conjuntos de datos. Si se detectan credenciales filtradas, Auth0 puede bloquear automáticamente el intento de inicio de sesión o registro, impedir el uso de la contraseña filtrada y exigir al usuario que restablezca su contraseña antes de recuperar el acceso. También puede notificar a usuarios y administradores para que puedan tomar medidas inmediatas.
Obtenga más información aquí
¿Qué es Credential Guard en Auth0?
¿Qué es Credential Guard en Auth0?
Credential Guard es la versión avanzada de Breached Password Detection de Auth0, que ayuda a identificar credenciales filtradas de forma mucho más rápida y con una cobertura más amplia. Mientras la versión estándar de Breached Password Detection se basa en datos de filtraciones divulgados públicamente, que pueden tardar meses en salir a la luz, Credential Guard identifica las credenciales filtradas en cuestión de horas. Cuando se detectan credenciales filtradas, Auth0 puede bloquear su uso de inmediato, exigir el restablecimiento de la contraseña y notificar a los usuarios o administradores. Esto ayuda a prevenir la apropiación de cuentas y los ataques de relleno de credenciales antes de que se agraven.
Obtenga más información aquí
¿Es compatible Auth0 con llaves de seguridad de hardware para MFA?
¿Es compatible Auth0 con llaves de seguridad de hardware para MFA?
Sí. Auth0 admite llaves de seguridad de hardware con certificación FIDO2 (por ejemplo, YubiKey). Estos factores resistentes al phishing brindan un sólido nivel de autenticación al requerir la posesión física del dispositivo.
Comience su recorrido con Auth0
Obtenga la mejor identidad de cliente de su clase, con seguridad incorporada.